indignatieai-redactie
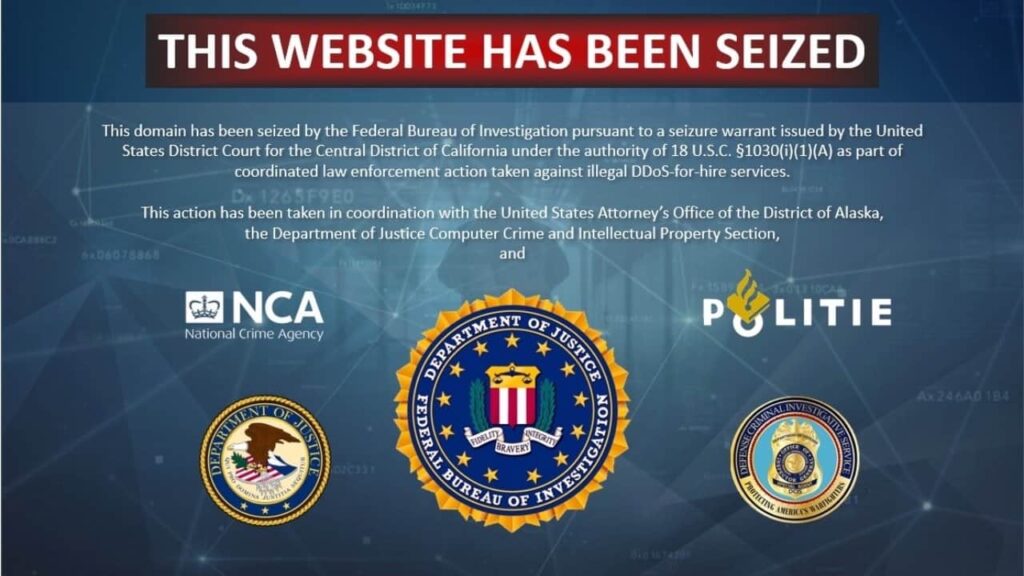
Hackersgroep ShinyHunters zegt te zijn binnengedrongen bij systemen van de FBI en daarbij grote hoeveelheden persoonsgegevens te hebben buitgemaakt. De FBI bevestigt de omvang van het vermeende datalek niet, maar onderzoekt wel ongeautoriseerde activiteiten rond zijn vacaturesystemen.
Volgens ShinyHunters zijn gegevens gestolen van huidige en voormalige FBI-medewerkers en mensen die bij de Amerikaanse opsporingsdienst hebben gesolliciteerd. De groep spreekt over twee tot drie terabyte aan data en beweert over informatie van vrijwel alle FBI-medewerkers en sollicitanten te beschikken.
404 Media heeft een deel van het vermeende gestolen materiaal kunnen controleren. De hackers verstrekten een steekproef met gegevens van ongeveer 5.000 FBI-medewerkers, waaronder namen, woonadressen, telefoonnummers, geboortedata en soms informatie over partners.
Een aantal telefoonnummers bleek gekoppeld aan personen met dezelfde namen als in het bestand. Andere gegevens konden in verband worden gebracht met medewerkers van het Amerikaanse ministerie van Justitie. Dat ondersteunt de authenticiteit van een deel van de gegevens, maar niet de claim over de omvang van de buit.
Vacaturesite overgenomen
ShinyHunters wist dinsdag ook de vacaturesite van de FBI te ‘bekladden’. Daar verscheen een melding dat de site door de hackers in beslag was genomen, als parodie op waarschuwingen die Amerikaanse opsporingsdiensten zelf op uitgeschakelde websites plaatsen. De FBI meldde vervolgens dat zowel Apply.fbijobs.gov als het Special Agent Applicant Portal niet beschikbaar waren.
De groep beweert een zerodaykwetsbaarheid in Oracle PeopleSoft te hebben misbruikt. Die software wordt onder meer gebruikt voor personeelszaken en recruitment en kan daardoor veel persoonsgegevens bevatten. Vanuit PeopleSoft zouden de aanvallers toegang hebben gekregen tot servers binnen AWS GovCloud. Deze technische toedracht is niet door de FBI, Oracle of AWS bevestigd.
Geen financieel motief
ShinyHunters staat bekend om aanvallen waarbij gestolen gegevens worden gebruikt om organisaties af te persen. Vorige maand probeerde de groep nog securitybedrijf ReliaQuest binnen te dringen via social engineering en misbruik van MFA. Ditmaal zegt de groep echter niet uit financieel gewin te handelen.
De aanleiding lijkt een eerder rapport van de FBI waarin ShinyHunters onder meer wordt beschuldigd van het overdrijven van de hoeveelheid gestolen data om slachtoffers tot betaling te bewegen. Ook zou de groep slachtoffers en familieleden bedreigen en gebruikmaken van swatting. ShinyHunters eist dat de FBI het rapport binnen een week corrigeert of verwijdert.
Als de omvang van de diefstal wordt bevestigd, gaat het om bijzonder gevoelige informatie. Woonadressen, telefoonnummers en gegevens over partners kunnen worden misbruikt om FBI-medewerkers te identificeren of onder druk te zetten.
Het is niet het eerste beveiligingsincident rond de FBI dit jaar. TechCrunch wijst op een eerdere inbraak in een systeem voor realtime telefoontaps en surveillancebevelen. Ook werd in maart het persoonlijke e-mailaccount van FBI-directeur Kash Patel gehackt en gelekt door de aan Iran gelieerde hackersgroep Handala.
‘We hebben de FBI gehackt’: hackers beweren gegevens te hebben over alle FBI-medewerkers.
Een steekproef van 5.000 vermeende agenten, ingezien door 404 Media, bevat namen, adressen, telefoonnummers en details over de echtgenoten van FBI-medewerkers.
Een bekende hackergroep beweert meerdere aan de FBI gerelateerde diensten te hebben gehackt en gegevens te hebben gestolen van “alle FBI-medewerkers en sollicitanten”. Een vertegenwoordiger van de groep, genaamd ShinyHunters, vertelde aan 404 Media dat de gestolen gegevens onder andere de namen, huisadressen, telefoonnummers en informatie over de partner van FBI-agenten bevatten.
Het datalek kan enorme gevolgen hebben en allerlei implicaties voor de nationale veiligheid en contraspionage. Criminelen uit hetzelfde ecosysteem als ShinyHunters hebben in het verleden gehackte gegevens, zoals telefoonrecords, gebruikt om FBI-agenten die hen onderzochten te volgen , te intimideren en lastig te vallen.
De zeer gevoelige gegevens kunnen ook een buitenkansje zijn voor buitenlandse inlichtingendiensten die beter willen begrijpen hoe een van de belangrijkste wetshandhavings- en inlichtingendiensten in de VS te werk gaat. En als de gegevens in handen van meer criminelen vallen, kunnen FBI-agenten en hun partners ernstige bedreigingen voor hun veiligheid lopen.
“We hebben de FBI gehackt. We beschikken over gegevens van alle FBI-medewerkers en sollicitanten,” vertelde de vertegenwoordiger van de groep aan 404 Media.
De vertegenwoordiger overhandigde 404 Media een voorbeeld dat de persoonsgegevens van 5.000 FBI-medewerkers leek te bevatten. Deze gegevens omvatten onder meer een vermeend adres, telefoonnummer, geboortedatum en in sommige gevallen details over hun partner.
404 Media heeft een aantal van de telefoonnummers uit het voorbeeldbestand ingevoerd in de open-source inlichtingentool OSINT Industries en ontdekte dat ze inderdaad overeenkwamen met personen met dezelfde naam als in het voorbeeldbestand. 404 Media heeft ook een aantal records doorzocht met de tool Darkside, ontwikkeld door cybersecuritybedrijf District 4, die gegevens opspoort. Daaruit bleek dat sommige telefoonnummers gekoppeld zijn aan medewerkers van het Amerikaanse ministerie van Justitie.
ShinyHunters heeft dinsdag ook de vacaturewebsite van de FBI gehackt. Op die website staat: “Deze site is in beslag genomen door ShinyHunters”, een duidelijke verwijzing naar de meldingen die de FBI en andere wetshandhavingsinstanties vaak plaatsen nadat ze websites offline hebben gehaald. De woordvoerder zei dat ShinyHunters de hack maandagavond heeft uitgevoerd. Op het moment van schrijven staat er op de vacaturewebsite van de FBI: “Apply.fbijobs.gov en het Special Agent Applicant Portal zijn momenteel niet beschikbaar.”
De aantijging luidt verder: “Alle FBI-gegevens zijn gecompromitteerd, inclusief persoonsgegevens en beschermde gezondheidsinformatie van huidige en voormalige FBI-medewerkers en alle sollicitanteninformatie. We hebben veel meer dan we hier beweren.”
De aankondiging eindigde met een nieuwe, overduidelijke sneer naar de regering, ditmaal naar de stijl van president Trumps berichten op Truth Social: “Bedankt voor uw aandacht voor deze zaak.”
Na publicatie van dit artikel liet een woordvoerder van de FBI aan 404 Media in een e-mail weten: “De FBI is op de hoogte van beweringen over ongeoorloofde activiteiten die FBIjobs.gov treffen en is momenteel een onderzoek gestart.”
De woordvoerder zei dat ShinyHunters had verklaard dat de groep een zero-day exploit had gebruikt in een Oracle-product genaamd PeopleSoft . Van daaruit wist de groep toegang te krijgen tot AWS GovCloud-servers en gegevens te downloaden. Volgens de woordvoerder bedroeg de hoeveelheid gestolen data tussen de twee en drie terabyte.
ShinyHunters hackt doorgaans doelwitten en probeert ze vervolgens af te persen. De groep dreigt meer gecompromitteerde gegevens openbaar te maken als de slachtofferorganisatie of het slachtofferbedrijf geen fors bedrag betaalt. Het is natuurlijk onwaarschijnlijk dat de FBI ooit zo’n losgeld zou betalen.
Toen hem werd gevraagd of ShinyHunters van plan was de FBI af te persen, zei de vertegenwoordiger: “Wat we van plan zijn te doen, zou ik geen afpersing noemen, misschien eerder dwang.”
“Dit is niet financieel gemotiveerd,” voegden ze eraan toe.
In een bericht op hun lekwebsite stelde ShinyHunters dat de FBI in een eerder gepubliceerd rapport “valse beschuldigingen” had geuit. De FBI had eerder gezegd dat ShinyHunters de beweringen over toegang tot gevoelige gegevens voor illegale betalingen overdrijft, dat de groep dreigende sms-berichten en telefoontjes naar slachtoffers en hun families stuurt en soms swatting-aanvallen uitvoert. In het bericht gaf ShinyHunters aan dat ze de FBI “een week de tijd geven om het rapport te corrigeren” of te verwijderen.
Update: dit artikel is bijgewerkt met meer informatie uit eerder gelekte gegevens, een verklaring van de FBI en informatie van een bericht op de website van ShinyHunter.