indignatieai-redactie
ShinyHunters Dit zijn geen kleine bedrijven met ondergefinancierde beveiligingsteams. Het zijn enkele van de meest gerenommeerde en kapitaalkrachtige organisaties ter wereld – en binnen een periode van ongeveer twaalf maanden heeft één enkele criminele groep ze allemaal weten te infiltreren.
- ShinyHunters is een financieel gemotiveerde cybercriminele groep die sinds 2020 actief is en verantwoordelijk is voor het inbreken bij meer dan 400 organisaties in de sectoren detailhandel, technologie, financiën, luchtvaart en automobielindustrie.
- Ze hacken geen muren; ze misbruiken OAuth-tokens, verkeerde SaaS-configuraties, integraties in de toeleveringsketen en AI-gestuurde spraakphishing om door deuren te lopen die organisaties open hebben gelaten.
- Hun campagne voor 2025-2026 was gericht op Salesforce, Google, Workday, Louis Vuitton, Gucci, Adidas, Jaguar Land Rover, Coinbase en Qantas – naast vele anderen.
- Traditionele perimeterbeveiliging biedt geen bescherming. De aanval vindt plaats binnen de SaaS-laag.
- Het identiteitsgerichte, contextuele en SaaS-overkoepelende databeveiligingsplatform van DoControl detecteert en blokkeert elke methode waarop ShinyHunters vertrouwt, voordat de data uw omgeving verlaat.
Het meest opvallende is hoe ShinyHunters het deden. Er waren geen exotische, onbegrijpelijke trucs. Bij veel van deze aanvallen brak er helemaal niemand in.
Iemand heeft een app goedgekeurd die niet goedgekeurd had mogen worden, een token dat had moeten verlopen is niet verlopen, een externe leverancier met te veel toegang is de toegangspoort geworden voor honderden slachtoffers… In sommige gevallen heeft een medewerker simpelweg de telefoon opgenomen.
De groep die hiervoor verantwoordelijk is, heet ShinyHunters en is wellicht het meest invloedrijke, financieel gemotiveerde hackcollectief van dit moment. Dit artikel beschrijft wie ze zijn, hoe ze te werk gaan, wat ze hebben gehackt en, belangrijker nog, wat uw organisatie kan doen om te voorkomen dat u het volgende slachtoffer wordt.
Wie is ShinyHunters?
ShinyHunters is een financieel gemotiveerd cybercrimineel collectief dat gespecialiseerd is in grootschalige datadiefstal, afpersing en het te gelde maken van gecompromitteerde bedrijfsgegevens. Sinds de oprichting in 2020 is de groep geëvolueerd van opportunistische datalekken naar een volwaardige inbraakoperatie die zich richt op cloudomgevingen, Software-as-a-Service (SaaS)-platforms, identiteitsaanbieders en organisaties met waardevolle data. In plaats van traditionele ransomware te gebruiken, vertrouwt ShinyHunters voornamelijk op data-exfiltratie gevolgd door afpersing, waarbij slachtoffers worden bedreigd met openbaarmaking via speciale datalekwebsites (DLS) en ondergrondse cybercriminele fora.
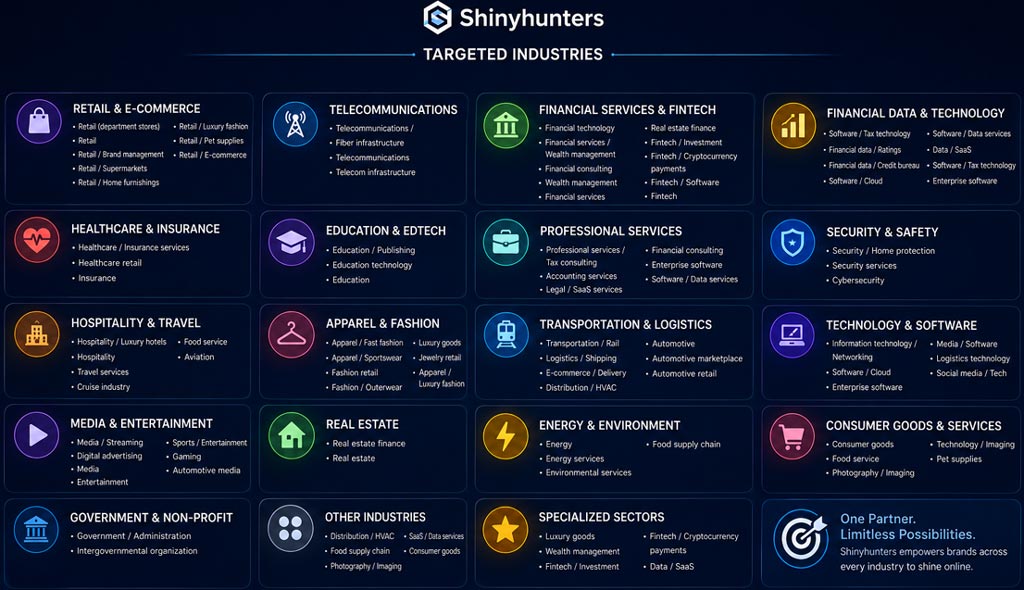
Recente operaties tonen een opmerkelijke evolutie in de werkwijze van de groep. In de periode 2024-2026 maakte ShinyHunters steeds vaker gebruik van identiteitsgerichte aanvalstechnieken, waaronder voice phishing (vishing), het verzamelen van inloggegevens, het stelen van authenticatietokens en het misbruiken van vertrouwde cloudidentiteiten om bedrijfsomgevingen te compromitteren. Deze operaties waren gericht op organisaties in diverse sectoren, waaronder onderwijs, technologie, financiële dienstverlening, cloudserviceproviders, gezondheidszorg en professionele dienstverlening. Spraakmakende campagnes met betrekking tot Snowflake-klantomgevingen, inbreuken op het Salesforce-ecosysteem, onderwijsinstellingen en cloudgebaseerde supply chain-aanvallen illustreren de groeiende operationele verfijning van de groep en hun voorkeur voor het misbruiken van vertrouwensrelaties in de cloud in plaats van traditionele endpoint-compromissen.
In tegenstelling tot ransomware-operators die afhankelijk zijn van encryptie om slachtoffers onder druk te zetten, heeft ShinyHunters een bedrijfsmodel voor data-afpersing verfijnd dat draait om snelle datadiefstal, openbare bekendmaking en illegale monetisatie. Gestolen datasets worden routinematig aangeboden op criminele marktplaatsen of gelekt via de infrastructuur van de groep, terwijl onderhandelingen rechtstreeks via hun dataleksite plaatsvinden. Deze aanpak minimaliseert de operationele complexiteit, maximaliseert het financiële rendement en verkleint de kansen voor verdedigers om versleutelde systemen te herstellen.
Hoewel er geen officieel bevestigd land van herkomst is vastgesteld, wijzen meerdere rechtshandhavingsacties tegen personen die banden hebben met ShinyHunters erop dat de beheerders ervan actief zijn in meerdere rechtsgebieden. Openbare rapporten suggereren bovendien operationele overlapping en het delen van infrastructuur met andere financieel gemotiveerde cybercriminele ecosystemen, waaronder groepen die door Google Threat Intelligence worden gevolgd als UNC6040 en gerelateerde activiteitsclusters. De precieze organisatorische relatie tussen ShinyHunters, Scattered Spider en Lapsus$ is echter nog niet volledig duidelijk en moet met een gematigde mate van zekerheid worden beoordeeld op basis van het momenteel beschikbare bewijsmateriaal.
Vanuit een defensief oogpunt vormt ShinyHunters een aanzienlijke bedreiging, omdat de activiteiten ervan gebruikmaken van zwakke punten in identiteitsbeheer, cloudauthenticatie en SaaS-beveiliging in plaats van uitsluitend te vertrouwen op de inzet van malware. Organisaties die sterk afhankelijk zijn van federatieve authenticatie, cloudcollaboratieplatformen of identiteitsproviders, zouden prioriteit moeten geven aan verbeterde monitoring van authenticatiegebeurtenissen, wijzigingen in bevoorrechte toegang, misbruik van tokens, abnormale cloudactiviteit en grootschalige datatoegangspatronen om inbraakpogingen te detecteren voordat er sprake is van significante data-exfiltratie.
Belangrijkste bevindingen
- ShinyHunters is geëvolueerd van een exploitant van een marktplaats voor datalekken tot een geavanceerde, op de cloud gerichte groep voor data-afpersing.
- De activiteiten van de groep richten zich steeds meer op infrastructuur voor bedrijfsidentiteit, SaaS-platforms en cloudomgevingen in plaats van traditionele netwerken op locatie.
- Phishingcampagnes via de telefoon, in combinatie met gestolen inloggegevens en misbruik van authenticatietokens, zijn uitgegroeid tot de belangrijkste manieren waarop cybercriminaliteit voor het eerst wordt binnengehaald.
- Uit openbare rapporten blijkt dat er operationele overlappingen zijn met meerdere financieel gemotiveerde dreigingsclusters, hoewel directe organisatorische verbanden slechts gedeeltelijk bevestigd zijn.
- Websites waar datalekken plaatsvinden, blijven een centraal onderdeel van de afpersingsstrategie van de groep en dienen zowel als onderhandelingsplatforms als mechanismen voor publieke druk.
- Recente campagnes tonen een toenemende operationele volwassenheid aan, met name in het benutten van op identiteit gebaseerde vertrouwensrelaties en cloudauthenticatieprocessen.
- Defensieve strategieën die zich uitsluitend richten op malwaredetectie zullen waarschijnlijk niet veel inbraken van ShinyHunters identificeren, omdat de groep er de voorkeur aan geeft legitieme inloggegevens en vertrouwde diensten te misbruiken.
Overzicht van de dreigingsactoren
Achtergrond
ShinyHunters kwam in 2020 publiekelijk naar voren na een reeks grootschalige datalekken bij organisaties in diverse sectoren. De eerste activiteiten bestonden voornamelijk uit het compromitteren van internetdiensten, het stelen van klantgegevens en het verkopen of vrijelijk verspreiden van gestolen informatie op undergroundfora om geloofwaardigheid te verwerven binnen cybercriminele gemeenschappen.
In de daaropvolgende jaren breidde de groep haar technische mogelijkheden en operationele reikwijdte gestaag uit. In plaats van zich uitsluitend te richten op opportunistische inbreuken, begon ShinyHunters met het uitvoeren van gecoördineerde inbraakcampagnes gericht op organisaties die aanzienlijke financiële winsten konden opleveren door middel van afpersing. Deze ontwikkeling weerspiegelt een bredere verschuiving binnen financieel gemotiveerde cybercriminaliteit, van standaard ransomware naar identiteitsgerichte cloudcompromissen en datadiefstal.
ShinyHunters wordt tegenwoordig algemeen erkend als een van de meest actieve daders van data-extortion binnen het cybercriminele ecosysteem. De campagnes van de groep tonen een toenemende operationele discipline, waarbij de nadruk ligt op snelle compromittering van inloggegevens, misbruik van cloudauthenticatie, grootschalige data-exfiltratie en publieke afpersing in plaats van destructieve malware-inzet.
Motivatie
Hoofdmotivatie: Financieel gewin
In tegenstelling tot op spionage gerichte Advanced Persistent Threat (APT)-groepen, opereert ShinyHunters bijna uitsluitend voor financieel gewin. De inkomsten worden gegenereerd door:
- Data-afpersing
- Verkoop van gestolen databases
- Verkoop van toegang tot bedrijfsnetwerken
- Veiling van gevoelige bedrijfsgegevens
- Bemiddeling bij de handel in gestolen inloggegevens
- Verkoop van authenticatietokens
- Het faciliteren van transacties op illegale marktplaatsen
Het operationele model van de groep geeft prioriteit aan het snel te gelde maken van gestolen informatie, terwijl de complexiteit van de infrastructuur tot een minimum wordt beperkt.
Toeschrijvingsbeoordeling
| Onderzoek | Vertrouwen |
| Financieel gemotiveerde cybercriminele groep | Hoog |
| Het primaire doel is data-afpersing. | Hoog |
| Sinds 2024 zijn onze activiteiten volledig gericht op de cloud. | Hoog |
| Operationele overlap met de UNC6040-activiteit | Gematigd |
| Operationele samenwerking met Scattered Spider | Gematigd |
| Organisatorische integratie met Lapsus$ | Laag tot gemiddeld |
| Bevestigd land van herkomst | Laag |
De huidige openbare rapporten wijzen niet eenduidig op één geografische oorsprong voor ShinyHunters. Meerdere onderzoeken met arrestaties in Frankrijk, Marokko en de Verenigde Staten duiden op een geografisch verspreid crimineel ecosysteem in plaats van een gecentraliseerde organisatie.
Operationele evolutie
De werkwijze van ShinyHunters is sinds het ontstaan ervan aanzienlijk geëvolueerd:
2020–2021: Datalekken
- Opportunistische SQL-injectie en inbreuken op blootgestelde databases.
- Openbaarmaking van gestolen klantgegevens.
- Het opbouwen van een reputatie binnen undergroundgemeenschappen.
2022–2023: Commercialisering
- Uitbreiding naar afpersing.
- Toenemend gebruik van ondergrondse markten.
- Verbeterde operationele beveiliging.
- Speciaal ontworpen infrastructuur voor het voorkomen van datalekken.
2024: Focus op cloudidentiteit
- Snowflake-klanten doen concessies.
- Hergebruik van inloggegevens uit Infostealer-logboeken.
- Zwakke punten in MFA-rapportage worden uitgebuit.
- Grootschalige diefstal van SaaS-gegevens.
2025–2026: Identiteitsgerichte inbreuken
- Telefonische phishingaanvallen.
- Diefstal van authenticatietokens.
- Compromis voor het SaaS-ecosysteem.
- Gerichte aanpak van de toeleveringsketen.
- Campagnes in de onderwijssector.
- Misbruik van Oracle PeopleSoft.
Deze ontwikkeling weerspiegelt een strategische verschuiving van het exploiteren van kwetsbare systemen naar het misbruiken van vertrouwde identiteiten en cloudauthenticatiemechanismen.
Operationele infrastructuur
Dataleksite (DLS)
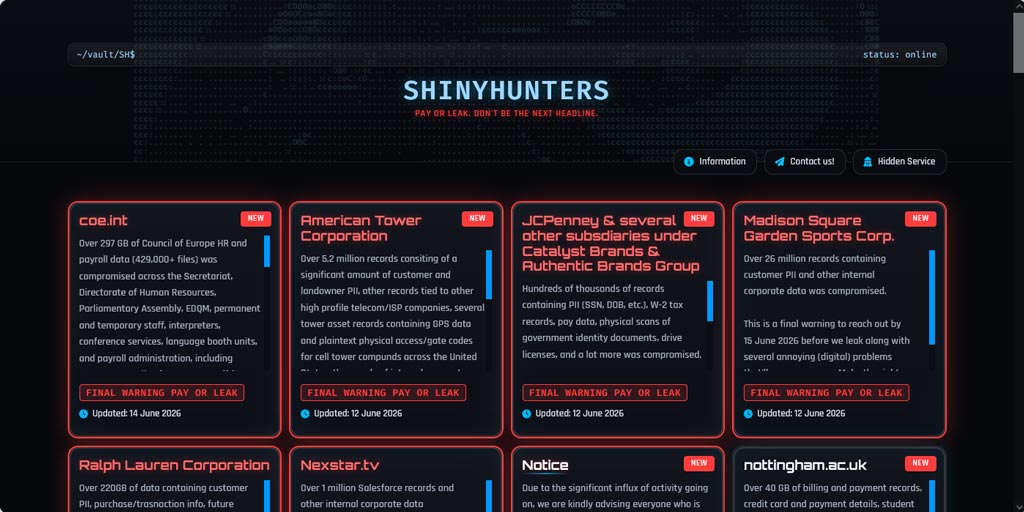
Afbeelding: Dataleksite van Shinyhunters (DLS)
De ShinyHunters Data Leak Site fungeert als het centrale onderdeel van de afpersingsinfrastructuur van de groep. In tegenstelling tot traditionele ransomwareportalen die primair zijn ontworpen voor betalingsonderhandelingen, dient de DLS meerdere operationele doeleinden:
- Openbaarmaking van de namen van slachtoffers die niet betalen.
- Onderhandelingsplatform voor afpersing.
- Het opbouwen van een reputatie binnen undergroundgemeenschappen.
- Verificatiemechanisme dat aantoont dat men in het bezit is van gestolen gegevens.
- Marketingplatform voor toekomstige criminele activiteiten.
Slachtofferorganisaties worden openbaar gemaakt zodra onderhandelingen mislukken of de communicatie stopt. Door de namen van slachtoffers en geselecteerde gegevens te publiceren, verhoogt de groep de psychologische druk en maakt tegelijkertijd reclame voor haar operationele mogelijkheden bij potentiële partners en kopers.
Deze infrastructuur illustreert de overgang van ShinyHunters naar een volwaardig model voor data-afpersing, waarbij reputatiedwang prioriteit krijgt boven bestandsversleuteling.
Infrastructuur voor gegevensopslag
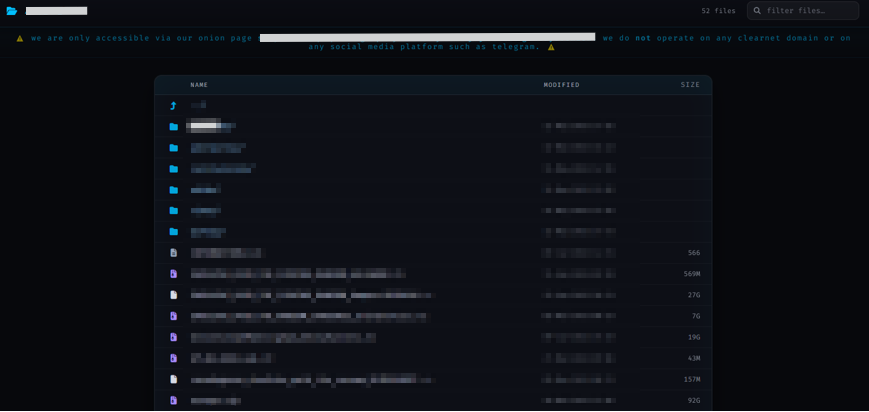
Afbeelding: Shinyhunters bestandsserver
Analyse van de infrastructuur van de groep wijst op speciale opslaglocaties die gebruikt worden voor het organiseren en verspreiden van gestolen informatie. Openbaar toegankelijke mappenstructuren suggereren systematisch beheer van gecompromitteerde datasets vóór publicatie of verkoop.
Het bestaan van een aparte opslaginfrastructuur toont aan dat er sprake is van operationele planning die verder gaat dan opportunistische datadiefstal en ondersteunt de conclusie dat ShinyHunters georganiseerde afpersingscampagnes voert in plaats van geïsoleerde inbreuken.
Afpersingsworkflow
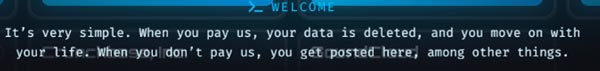
Afbeelding: Afpersingsultimatum
Opmerking
Hieronder staat de nieuwste losgeldbrief van Shinyhunters aan de getroffen organisaties: “Jullie hebben niet gereageerd en zijn niet tot een overeenkomst gekomen. Tegen de tijd dat jullie hier vermeld staan, is het al te laat.”
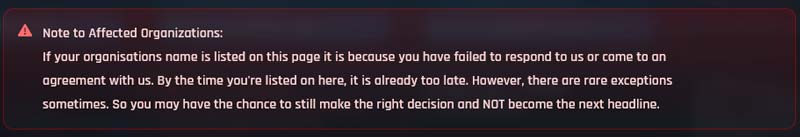
Afbeelding: Losbrief van het slachtoffer
In tegenstelling tot conventionele ransomware-aanvallen, maakt ShinyHunters zelden gebruik van encryptie als drukmiddel. In plaats daarvan is de afpersingsmethode van de groep gebaseerd op de dreiging van openbare onthulling.
Na een succesvolle data-exfiltratie worden de slachtoffers gecontacteerd via e-mailadressen die op de DLS (Data Linked Site) zijn gepubliceerd of via andere overeengekomen communicatiekanalen. Organisaties krijgen de mogelijkheid om de gestolen gegevens te laten verwijderen voordat deze openbaar worden gemaakt. Indien zij hier niet op ingaan, worden de identiteiten van de slachtoffers, gedeeltelijke datasets of complete archieven openbaar gemaakt, afhankelijk van de doelstellingen van de betreffende groep.
Dit model verlaagt het operationele risico aanzienlijk door de noodzaak tot het inzetten van destructieve ladingen te elimineren, terwijl tegelijkertijd een sterke financiële onderhandelingspositie behouden blijft dankzij reputatieschade, wettelijke gevolgen en mogelijke juridische aansprakelijkheid.
Operationele beveiliging
Uit openbare rapporten blijkt dat ShinyHunters zijn infrastructuur actief aanpast aan acties van de wetshandhaving. De overstap van de groep van het onderhouden van een grootschalige, ondergrondse foruminfrastructuur na handhavingsacties toont een pragmatisch operationeel model aan, gericht op het verminderen van zichtbaarheid en tegelijkertijd het behouden van afpersingsmogelijkheden.
In plaats van afhankelijk te zijn van één enkel crimineel platform, maakt ShinyHunters steeds meer gebruik van gedecentraliseerde communicatiekanalen, tijdelijke infrastructuur en ondergrondse marktplaatsen van derden, wat pogingen tot ontwrichting en het toewijzen van de dader bemoeilijkt.
Operationele relaties en het criminele ecosysteem
Overzicht
ShinyHunters opereert binnen een breder ecosysteem van financieel gemotiveerde cybercriminaliteit, in plaats van als een geïsoleerde dreigingsactor. Openbare rapporten en waargenomen campagnes wijzen op een terugkerende operationele overlap met verschillende cybercriminele clusters die betrokken zijn bij diefstal van inloggegevens, data-afpersing, toegangbemiddeling en illegale marktplaatsactiviteiten. Hoewel bepaalde relaties nog niet bevestigd zijn, suggereren meerdere onderzoeken dat ShinyHunters regelmatig infrastructuur, toegang of operationele doelstellingen deelt met andere financieel gemotiveerde actoren.
Het is belangrijk om operationele samenwerking te onderscheiden van lidmaatschap van een organisatie . Gedeelde instrumenten, overlappende slachtoffers of gecoördineerde campagnes impliceren niet noodzakelijkerwijs dat meerdere dreigingsgroepen onder een uniforme commandostructuur opereren. Bijgevolg moeten beoordelingen van de dreiging gebaseerd zijn op het beschikbare bewijsmateriaal en worden uitgedrukt met een passende mate van zekerheid.
Relatie met de verstrooide spin
Beoordelingsvertrouwen: Matig
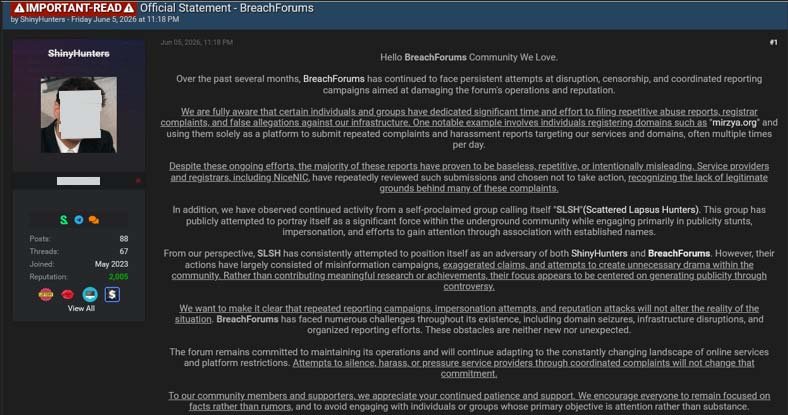
Afbeelding: Verklaring van Shunyhunters bevestigt alliantie met andere bedreigende actoren/groepen
Meerdere openbare onderzoeken hebben ShinyHunters in verband gebracht met activiteiten die worden toegeschreven aan Scattered Spider, met name campagnes gericht op cloudserviceproviders en SaaS-omgevingen. Deze campagnes vertonen aanzienlijke overeenkomsten in operationele methodologie, waaronder:
- Voice-phishing (vishing) gericht op helpdesks van bedrijven.
- Sociale manipulatie van IT-personeel.
- Het verzamelen van inloggegevens via vervalste authenticatieportalen.
- Misbruik van legitieme bedrijfsidentiteiten.
- Diefstal van authenticatietokens.
- Grootschalige exfiltratie van cloudgegevens.
Hoewel deze gedeelde kenmerken van de werkwijze sterk wijzen op operationele overlapping, toont het huidige openbare bewijsmateriaal niet onomstotelijk aan dat beide groepen als één organisatie functioneren. In plaats daarvan ondersteunen de beschikbare rapporten de inschatting dat ShinyHunters en Scattered Spider actief zijn binnen een losjes verbonden cybercrimineel ecosysteem waar infrastructuur, technieken en soms ook toegang gedeeld kunnen worden.
Relatie met Lapsus$
Beoordelingsvertrouwen: Laag tot gemiddeld
Diverse ondergrondse discussies en openbare berichtgeving hebben ShinyHunters in verband gebracht met actoren die historisch gezien banden hebben met Lapsus$. Overeenkomsten zijn onder andere:
- Aanvallen gericht op identiteitsdiefstal.
- Agressieve sociale manipulatie.
- Inbraaktechnieken die zich richten op de cloud.
- Gegevensdiefstal zonder ransomware-aanval.
- Publieke afpersing door openbaarmaking van gestolen informatie.
In sommige berichten wordt deze operationele overlap informeel aangeduid als “SLSH” (Scattered Spider–Lapsus$–ShinyHunters). Deze aanduiding moet echter niet worden geïnterpreteerd als bewijs van een formele alliantie. Het weerspiegelt eerder overlappende operationele kenmerken en gedeelde deelname aan financieel gemotiveerde cloudinbraakcampagnes.
Activiteiten op de ondergrondse markt
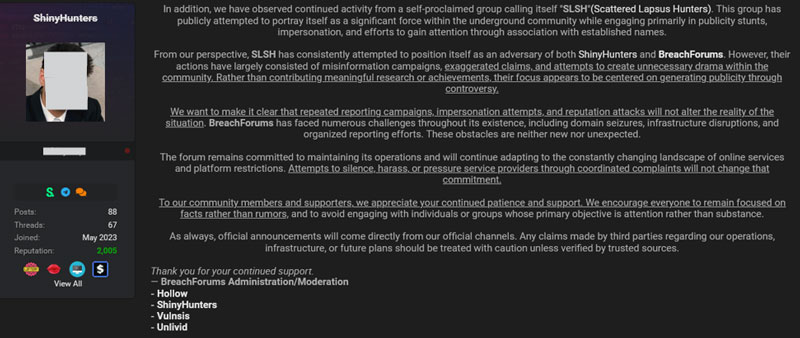
Afbeelding: Bevestigt alliantie of samenwerking met het Breach-forum
ShinyHunters heeft van oudsher een aanzienlijke aanwezigheid binnen ondergrondse cybercriminele gemeenschappen, waarbij het bedrijf criminele marktplaatsen gebruikt om gestolen datasets te adverteren, gecompromitteerde toegang te bemiddelen en operationele geloofwaardigheid op te bouwen.
De activiteiten van de groep omvatten:
- Verkoop van bedrijfsdatabases.
- Reclame heeft de toegang tot de cloud gecompromitteerd.
- Authenticatietokens veilen.
- Het publiceren van voorbeelden die aantonen dat er inbreuken zijn gepleegd.
- Kopers werven voor gestolen intellectueel eigendom.
Deze marktplaatsen functioneren niet alleen als platforms voor het genereren van inkomsten, maar ook als omgevingen voor het delen van inlichtingen, waar gestolen inloggegevens, aanvalstechnieken en slachtofferinformatie worden uitgewisseld tussen financieel gemotiveerde partijen.
Aanpassing van de infrastructuur na acties van de wetshandhaving
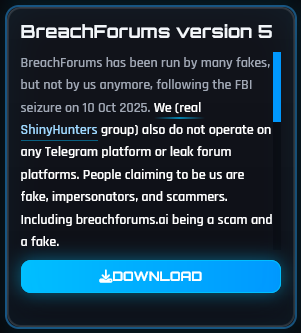
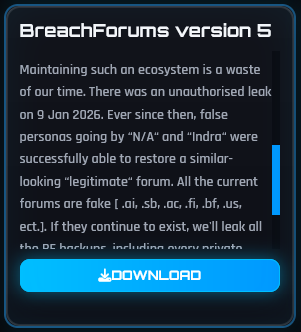
Afbeelding: Het standpunt van Shinyhunters op Breachforums v5
Na internationale rechtshandhavingsoperaties gericht op de infrastructuur van BreachForums, heeft ShinyHunters publiekelijk aangegeven dat het onderhouden van grootschalige ondergrondse forum-infrastructuur niet langer strookt met haar operationele prioriteiten.
Dit antwoord toont verschillende kenmerken van geavanceerde cybercriminele operaties:
- Snelle aanpassing van de infrastructuur.
- Minder afhankelijkheid van gecentraliseerde platforms.
- Verhoogde operationele veiligheid.
- Migratie naar gedecentraliseerde communicatiekanalen.
- De focus blijft liggen op het afpersen van gegevens in plaats van op communitymanagement.
Het feit dat de groep ondanks de verstoringen haar activiteiten kan voortzetten, onderstreept haar organisatorische veerkracht en benadrukt dat het ontmantelen van de ondersteunende infrastructuur op zich waarschijnlijk niet zal leiden tot een einde aan haar operationele capaciteit.
Victimologie en trends in doelwitbepaling
Doelgerichte evolutie
De slachtofferselectie van ShinyHunters is sinds 2020 aanzienlijk veranderd. Vroege campagnes richtten zich voornamelijk op organisaties met openbaar toegankelijke databases of kwetsbare webapplicaties. Recente acties tonen een strategische verschuiving naar organisaties met waardevolle cloudgebaseerde data, volwaardige SaaS-implementaties en complexe identiteitsinfrastructuren.
In plaats van zich te richten op een specifieke sector, geeft de groep prioriteit aan organisaties die in staat zijn waardevolle datasets te produceren die geschikt zijn voor afpersing of doorverkoop.
Geografische targeting
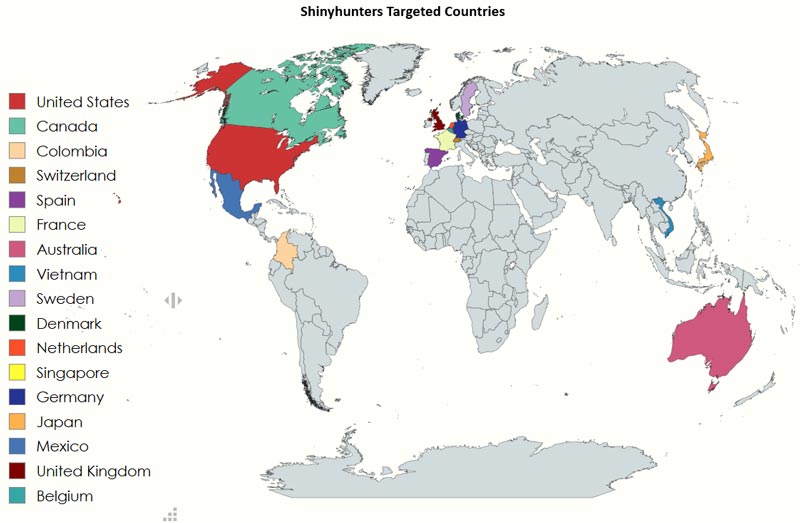
Afbeelding: Landen waarop Shinyhunters zich richt in 2025-2026
Analyse van openbaar gemaakte slachtoffers wijst uit dat ShinyHunters opportunistische, wereldwijde operaties uitvoert in plaats van zich te richten op een specifieke geografische regio. Slachtofferorganisaties zijn verspreid over Noord-Amerika, Europa, Azië-Pacific en andere regio’s met een aanzienlijke cloudimplementatie.
Deze brede geografische spreiding versterkt de conclusie dat financiële waarde, in plaats van politieke of regionale doelstellingen, de doorslaggevende factor is bij de selectie van doelwitten.
Doelgroepbepaling
Afbeelding: Sectoren waarop Shinyhunters zich richt
Recente campagnes tonen een toenemende focus op sectoren met een uitgebreide cloudimplementatie en grote hoeveelheden gevoelige informatie.
De belangrijkste doelstellingen zijn:
- Instellingen voor hoger onderwijs.
- Aanbieders van cloudservices.
- SaaS-platformen voor bedrijven.
- Technologiebedrijven.
- Financiële dienstverlening.
- Professionele dienstverlening.
- Zorgorganisaties.
- Business intelligence-platformen.
Onderwijsinstellingen zijn bijzonder aantrekkelijke doelwitten gebleken vanwege hun grote gebruikersbestand, gedecentraliseerd identiteitsbeheer, waardevolle onderzoeksgegevens en vaak complexe IT-omgevingen.
Doelselectiestrategie
In tegenstelling tot spionagegerichte actoren die strategische inlichtingendoelen nastreven, lijkt ShinyHunters organisaties te selecteren op basis van verschillende operationele criteria:
- Omvang van toegankelijke gevoelige gegevens.
- Adoptie van clouddiensten.
- Afhankelijkheid van een gefedereerde identiteit.
- Zwakke identiteitsgovernance.
- Beperkte handhaving van de MFA.
- Grote kans dat je aan afpersingseisen voldoet.
- Reputatieschade na openbaarmaking.
Deze slachtofferanalyse weerspiegelt een financieel geoptimaliseerd targetingmodel dat is ontworpen om de afpersingsmogelijkheden te maximaliseren en tegelijkertijd de operationele complexiteit te minimaliseren.
Aanvalsmethodologie
Operationeel overzicht
Recente campagnes wijzen erop dat ShinyHunters steeds vaker gebruikmaakt van identiteitsfraude in plaats van het exploiteren van endpoints. De aanvalscyclus van de groep is gericht op het verkrijgen van vertrouwde inloggegevens, het misbruiken van legitieme authenticatiemechanismen en het snel exfiltreren van gevoelige informatie voordat beveiligingsmaatregelen ongeautoriseerde activiteiten detecteren.
In tegenstelling tot traditionele ransomware-aanvallen is de inzet van malware vaak niet nodig. Legitieme beheertools, cloud-API’s, SaaS-interfaces en geldige inloggegevens bieden voldoende toegang om operationele doelstellingen te bereiken.
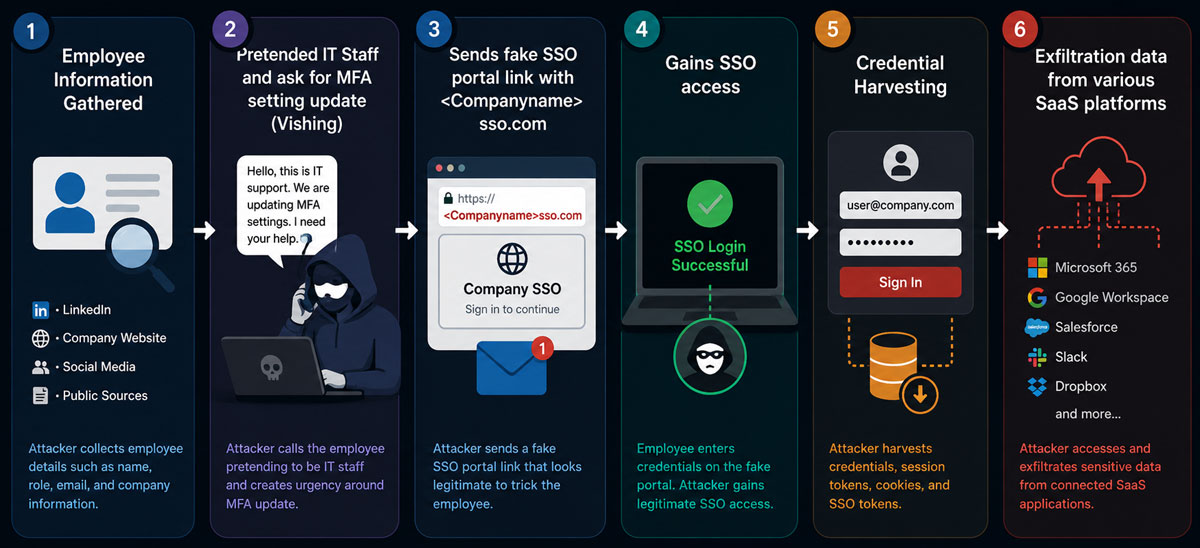
Afbeelding: Aanvalsverloop
Fase 1 – Verkenning
De voorbereiding op een aanval begint doorgaans met het verzamelen van uitgebreide open-source inlichtingen (OSINT).
Operators verzamelen zich:
- Namen van medewerkers.
- Organisatiestructuren.
- Contactgegevens voor IT-ondersteuning.
- Identiteitsinformatie van de provider.
- Gebruikte SaaS-platformen.
- Leidinggevend personeel.
- Openbare e-mailformaten.
- Details over de gebruikte technologieën.
Aanvullende inloggegevens verkregen via informatiediefstalplatformen kunnen worden gekoppeld aan openbaar beschikbare werknemersinformatie om waardevolle doelwitten te identificeren.
ATT&CK-technieken
- T1592 – Verzamel informatie over de identiteit van het slachtoffer
- T1589 – Verzamel informatie over de organisatie van het slachtoffer
- T1598 – Phishing voor informatie
Fase 2 – Eerste toegang
In plaats van softwarekwetsbaarheden uit te buiten, maken recente campagnes steeds vaker gebruik van geavanceerde sociale manipulatietechnieken.
Operators doen zich voor als:
- Interne IT-ondersteuning.
- Helpdeskmedewerkers.
- Identiteitsbeheerders.
- Beveiligingsteams.
Slachtoffers worden overgehaald om:
- MFA opnieuw instellen.
- Authenticatieverzoeken goedkeuren.
- Bezoek vervalste SSO-portalen.
- Toon eenmalige verificatiecodes.
Deze aanpak omzeilt veel traditionele technische beveiligingsmaatregelen door gebruik te maken van het vertrouwen van de gebruiker in plaats van zwakke punten in de software.
ATT&CK-technieken
- T1566 – Phishing
- T1078 – Geldige rekeningen
- T1656 – Imitatie
Fase 3 – Verzamelen van inloggegevens
Zodra slachtoffers in aanraking komen met vervalste authenticatieportalen, bemachtigen aanvallers de volgende gegevens:
- Bedrijfsgegevens.
- SSO-gebruikersnamen.
- Sessiecookies.
- Authenticatietokens.
- MFA-goedkeuringscodes.
Omdat authenticatie plaatsvindt met behulp van legitieme bedrijfsidentiteiten, is de daaropvolgende toegang vaak niet te onderscheiden van normale gebruikersactiviteit.
Fase 4 – Misbruik van cloudauthenticatie
Gecompromitteerde identiteiten worden gebruikt om rechtstreeks te authenticeren bij legitieme clouddiensten in plaats van bij door de aanvaller beheerde infrastructuur.
De waargenomen objecten omvatten:
- Microsoft 365.
- Google Werkruimte.
- Aanbieders van bedrijfsidentiteit.
- Cloudopslagservices.
Dit vermindert de mogelijkheden voor netwerkgebaseerde detectie aanzienlijk, omdat de communicatie plaatsvindt tussen vertrouwde gebruikers en vertrouwde cloudservices.
Fase 5 – Ontdekking en inventarisatie
Na een succesvolle authenticatie voeren de operators uitgebreide ontdekkingsactiviteiten uit.
Typische doelstellingen zijn onder meer:
- Toegankelijke datasets identificeren.
- Cloudopslag wordt opgesomd.
- Gebruikersrechten controleren.
- Het lokaliseren van intellectueel eigendom.
- Het identificeren van klantdatabases.
- Het in kaart brengen van SaaS-relaties.
Deze fase stelt aanvallers in staat om waardevolle informatie te prioriteren voordat ze overgaan tot grootschalige gegevensverzameling.
ATT&CK-technieken
- T1087 – Accountontdekking
- T1069 – Ontdekking van toestemmingsgroepen
- T1018 – Detectie van systemen op afstand
Fase 6 – Gegevensverzameling en -exfiltratie
In plaats van slachtoffersystemen te versleutelen, richt ShinyHunters zich op het snel verzamelen van waardevolle gegevens.
Veelvoorkomende doelwitten zijn onder andere:
- Klantendatabases.
- Broncode.
- Authenticatietokens.
- Financiële gegevens.
- Persoonsgegevens (PII).
- Interne documentatie.
- Cloudback-ups.
Grootschalige export vindt vaak plaats via legitieme API’s en cloudinterfaces, waardoor gedragsanalyse aanzienlijk effectiever is dan detectie op basis van signaturen.
ATT&CK-technieken
- T1530 – Gegevens uit cloudopslag
- T1020 – Geautomatiseerde exfiltratie
- T1567 – Exfiltratie via webservices
Fase 7 – Afpersing en monetisatie
Na een succesvolle data-exfiltratie ontvangen organisaties afpersingseisen waarin gedreigd wordt de gestolen informatie openbaar te maken.
Slachtoffers die onderhandelingen weigeren, kunnen het volgende ervaren:
- Openbaarmaking van informatie over de DLS.
- Verkoop van datasets op undergroundfora.
- Reputatieschade.
- Blootstelling aan regelgeving.
- Secundaire victimisatie.
Dit bedrijfsmodel maakt snelle winstgeneratie mogelijk en vermijdt tegelijkertijd de operationele complexiteit die gepaard gaat met de inzet van ransomware.
Gereedschap en vakmanschap
Recent onderzoek wijst uit dat ShinyHunters steeds vaker legitieme beheerdersfuncties verkiest boven aangepaste malware. Deze aanpak, waarbij gebruik wordt gemaakt van vertrouwde identiteiten, bemoeilijkt de detectie aanzienlijk, omdat veel waargenomen acties lijken op normaal beheerdersgedrag.
Belangrijke technieken zijn onder meer:
- Voice phishing (vishing).
- Het verzamelen van inloggegevens.
- Diefstal van authenticatietokens.
- Misbruik van OAuth.
- Cloud API-enumeratie.
- Misbruik van SaaS-administratie.
- Gegevensexport via legitieme interfaces.
- Gebruik van illegale online marktplaatsen voor inloggegevens.
Daarnaast is de groep in verband gebracht met tools zoals FROSTBITE (Rapeflake) voor verkenning van Snowflake-omgevingen en ToggleBox Recall voor e-mailbeheer na een inbreuk. Deze tools benadrukken de toenemende focus van de groep op cloudgebaseerde activiteiten in plaats van malware op eindpunten.
Operationele beoordeling
ShinyHunters is uitgegroeid tot een van de meest capabele, financieel gemotiveerde data-afpersers die zich richten op cloudgeoriënteerde bedrijven. De toenemende afhankelijkheid van vertrouwde identiteiten, SaaS-misbruik en het compromitteren van authenticatiemethoden laat een bredere verschuiving zien in moderne cybercriminaliteit naar identiteitsgedreven inbraken. Organisaties die prioriteit blijven geven aan traditionele malwaredetectie en identiteitsmonitoring, cloudtelemetrie en gedragsanalyse verwaarlozen, blijven bijzonder kwetsbaar voor dit soort aanvallen.
Campagneanalyse
De recente acties van ShinyHunters tonen een duidelijke evolutie aan van opportunistische datalekken naar zeer gerichte, op identiteit gebaseerde cloudinbraken. In plaats van te vertrouwen op één enkele aanvalsmethode, past de groep haar werkwijze aan om zwakke punten in identiteitsbeheer, SaaS-authenticatie, cloudinfrastructuur en relaties met vertrouwde derden te exploiteren. De volgende campagnes illustreren de ontwikkeling van de operationele capaciteiten van de groep tussen 2024 en 2026.
Campagne voor datadiefstal door Snowflake (2024)
Overzicht
De inbreuk op de klantomgevingen van Snowflake in 2024 is een van de meest significante cyberaanvallen op de cloud die worden toegeschreven aan financieel gemotiveerde daders. In plaats van een kwetsbaarheid in het Snowflake-platform zelf te misbruiken, richtte de aanval zich op klantomgevingen via gecompromitteerde inloggegevens die waren verkregen via eerdere infostealer-infecties en zwakke identiteitsbeveiligingspraktijken.
Uit openbare rapporten blijkt dat ShinyHunters deel uitmaakte van het bredere ecosysteem dat verantwoordelijk was voor grootschalige datadiefstal en afpersing bij organisaties die geen adequate multifactorauthenticatie (MFA) en identiteitsbewakingssystemen hadden.
Eerste toegang
De campagne maakte voornamelijk gebruik van inloggegevens die waren verzameld door malware die informatie steelt. Deze gegevens werden vervolgens verhandeld op illegale marktplaatsen voordat ze werden gebruikt om rechtstreeks in te loggen op legitieme Snowflake-omgevingen.
In tegenstelling tot traditionele inbraakcampagnes hoefden aanvallers geen malware te installeren of softwarekwetsbaarheden te misbruiken. Geldige gebruikersnamen en wachtwoorden, in combinatie met onvoldoende MFA-handhaving, boden direct toegang tot in de cloud opgeslagen gegevens.
Aanvalsmethodologie
Na succesvolle authenticatie inventariseerden de beheerders systematisch de toegankelijke databases alvorens grootschalige SQL-query’s uit te voeren om waardevolle datasets te identificeren. De gegevens werden rechtstreeks verzameld via legitieme Snowflake-interfaces, waardoor aanvallers kwaadaardige activiteiten konden vermengen met normale beheertaken.
Het ontbreken van malware-uitvoering en het uitsluitende gebruik van legitieme clouddiensten verminderden de effectiviteit van traditionele endpointbeveiligingsmaatregelen aanzienlijk.
Operationele kenmerken
Het waargenomen gedrag omvatte onder meer:
- Authenticatie met behulp van eerder gecompromitteerde inloggegevens.
- Opsomming van beschikbare databases en schema’s.
- Massale SQL-query’s gericht op gevoelige datasets.
- Grootschalige export van klantgegevens.
- Gegevensvoorbereiding met behulp van legitieme cloudfunctionaliteit.
- Afpersing na succesvolle ontsnapping.
De campagne illustreert de groeiende voorkeur onder financieel gemotiveerde actoren om vertrouwde cloudidentiteiten te misbruiken in plaats van technische kwetsbaarheden uit te buiten.
Beoordeling van dreigingsinformatie
De Snowflake-campagne laat zien dat identiteitsbeveiliging een belangrijk aanvalsoppervlak is geworden voor financieel gemotiveerde cybercriminaliteit. Organisaties met volwaardige endpointbeveiliging, maar ontoereikend identiteitsbeheer, blijven zeer kwetsbaar voor soortgelijke aanvallen.
Vanuit een inlichtingenperspectief belicht de campagne drie belangrijke trends:
- In een steeds vaker voorkomend proces waarbij inloggegevens worden gestolen, wordt software-exploitatie steeds vaker gebruikt als de meest gebruikte methode om toegang te verkrijgen.
- Cloud-native aanvallen genereren vaak minimale telemetriegegevens van eindpunten.
- Identiteitsanalyse biedt een aanzienlijk grotere detectiewaarde dan malware-signaturen bij cloudinbraken.
MITRE ATT&CK-mapping
| Tactiek | Techniek |
| Eerste toegang | T1078 – Geldige rekeningen |
| Toegang tot inloggegevens | T1589 – Verzamel informatie over de identiteit van het slachtoffer |
| Ontdekking | T1087 – Accountontdekking |
| Verzameling | T1213 – Gegevens uit informatiearchieven |
| Exfiltratie | T1530 – Gegevens uit cloudopslag |
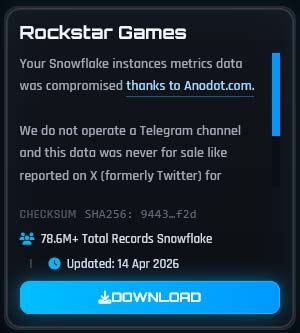
Afbeelding: Aantal slachtoffers van de Snowflake-epidemie dat in 2026 op de DLS-lijst staat.
Salesforce Ecosystem Campagne (2025)
Overzicht
Eind 2025 breidden ShinyHunters en aanverwante, financieel gemotiveerde dreigingsclusters hun activiteiten uit naar organisaties die gebruikmaken van Salesforce-omgevingen en onderling verbonden SaaS-ecosystemen. Uit openbare rapporten blijkt dat aanvallers niet alleen klantgegevens zochten, maar ook toegang met verhoogde privileges die secundaire inbreuken op onderling verbonden cloudplatformen mogelijk zouden maken.
In tegenstelling tot geïsoleerde datadiefstal, lag de nadruk bij deze operaties op het compromitteren van identiteitsrelaties tussen SaaS-applicaties van bedrijven.
Eerste toegang
Onderzoek wijst uit dat de aanvallers geavanceerde voice-phishingcampagnes hebben ingezet tegen medewerkers van bedrijven die verantwoordelijk zijn voor identiteitsbeheer en technische ondersteuning.
De slachtoffers werden overgehaald om:
- Authenticatieverzoeken goedkeuren.
- MFA-registratie opnieuw instellen.
- Bezoek portals die gebruikmaken van vervalste authenticatiemethoden.
- Toon eenmalige authenticatiecodes.
Dankzij succesvolle bemachtiging van inloggegevens konden aanvallers zich rechtstreeks aanmelden bij legitieme clouddiensten zonder schadelijke software te hoeven inzetten.
Strategie tegen datadiefstal
Na authenticatie richtten de operators zich op:
- Klantrelatiebeheer (CRM)-gegevens.
- Zakelijke communicatie.
- Interne documentatie.
- Contactgegevens van de klant.
- Verkoopintelligentie.
- Authenticatietokens.
- Administratieve configuratiegegevens.
In plaats van de gestolen informatie direct te publiceren, werden delen van de gecompromitteerde datasets te koop aangeboden via illegale online marktplaatsen, terwijl de onderhandelingen met de slachtoffers voortduurden.
Operationele betekenis
De Salesforce-campagne weerspiegelt een bredere strategische verschuiving naar het aanvallen van SaaS-ecosystemen voor bedrijven in plaats van individuele systemen.
Door cloud-identiteitsproviders te compromitteren, kunnen aanvallers zich tussen meerdere vertrouwde services bewegen en tegelijkertijd een relatief kleine operationele voetafdruk behouden.
Deze ontwikkeling brengt aanzienlijke uitdagingen met zich mee voor verdedigers, omdat authenticatieactiviteiten op zichzelf vaak legitiem lijken.
Intelligentiebeoordeling
De campagne toont een toenemende operationele volwassenheid op verschillende gebieden:
- Geavanceerde, op identiteit gerichte sociale manipulatie.
- Misbruik van vertrouwensrelaties binnen de onderneming.
- Grootschalige monetisatie van clouddata.
- Integratie van afpersing met illegale datahandel.
ShinyHunters functioneert niet langer alleen als datadief, maar steeds meer als toegangsmakelaar, inlichtingenverzamelaar en afperser tegelijk.
MITRE ATT&CK-mapping
| Tactiek | Techniek |
| Eerste toegang | T1566 – Phishing |
| Toegang tot inloggegevens | T1056 – Invoer vastleggen |
| verdediging ontwijken | T1078 – Geldige rekeningen |
| Verzameling | T1213 – Gegevens uit informatiearchieven |
| Exfiltratie | T1567 – Exfiltratie via webservices |
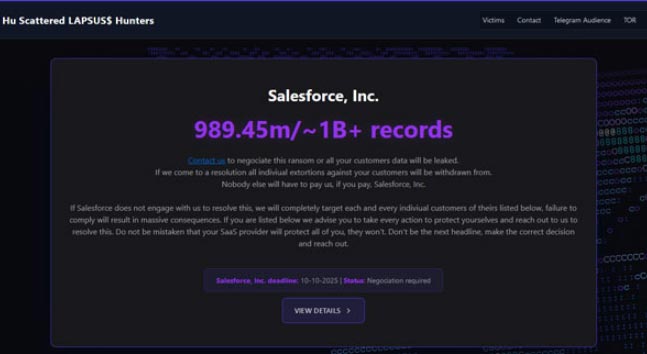
Afbeelding: Salesforce genoteerd op DLS
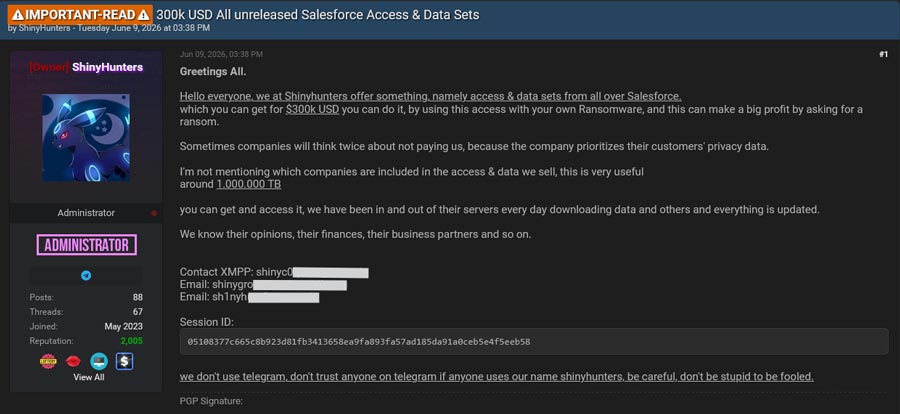
Afbeelding: Shinyhunters verkopen niet-openbare Salesforce-toegang en -gegevens op een ondergronds forum.
Campagnes in de onderwijssector (2026)
Overzicht
Vanaf begin 2026 zijn onderwijsinstellingen uitgegroeid tot een van de prioritaire doelsectoren van ShinyHunters. Universiteiten zijn aantrekkelijke doelwitten vanwege hun gedecentraliseerde identiteitsinfrastructuur, uitgebreide cloudimplementatie, waardevolle onderzoeksgegevens en grote gebruikerspopulaties bestaande uit studenten, docenten, contractanten en onderzoekers.
Recente aanvallen wijzen erop dat aanvallers zich steeds vaker richten op de identiteitsinfrastructuur in plaats van op de institutionele netwerken zelf.
Doelstellingsgrondslag
Onderwijsinstellingen werken doorgaans volgens de volgende principes:
- Meerdere federatieve identiteitsaanbieders.
- Diverse SaaS-ecosystemen.
- Grote cloudopslaglocaties.
- Gedecentraliseerde administratieve omgevingen.
- Uitgebreide integraties met externe partijen.
Deze kenmerken vergroten het aanvalsoppervlak aanzienlijk en verhogen tegelijkertijd de kans op het compromitteren van inloggegevens en het verkrijgen van buitensporige privileges.
Aanvalskenmerken
De geobserveerde werkzaamheden waren gericht op:
- Het verzamelen van inloggegevens.
- Misbruik van SaaS-authenticatie.
- Identiteitsfraude.
- Grootschalige datadiefstal.
- Openbare afpersing.
De gelekte informatie omvatte studentendossiers, onderzoeksmateriaal, administratieve documenten, financiële gegevens en institutionele communicatie.
Beoordeling van dreigingsinformatie
De educatieve campagnes tonen aan dat ShinyHunters steeds vaker de voorkeur geven aan sectoren waar operationele complexiteit aanvallers in het voordeel stelt.
In plaats van één enkele organisatie te compromitteren voor onmiddellijk financieel gewin, bieden onderwijsinstellingen vaak toegang tot waardevol onderzoek, samenwerkingen met de overheid, intellectueel eigendom en onderling verbonden diensten van derden.
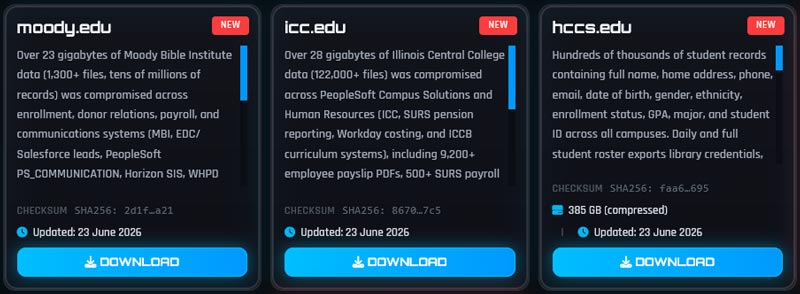
Afbeelding: Onderwijssectoren vermeld op DLS door shinyhunters
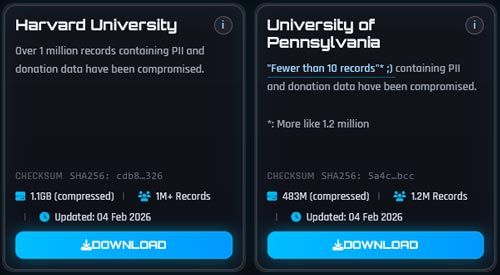
Afbeelding: Onderwijssectoren vermeld op DLS door shinyhunters
Exploitatie van Oracle PeopleSoft (2026)
Overzicht
Uit openbare rapporten blijkt dat ShinyHunters in 2026 de kwetsbaarheid voor het uitvoeren van code op afstand in Oracle PeopleSoft (CVE-2026-35273) heeft geïntegreerd in delen van haar operationele workflow.
In tegenstelling tot eerdere campagnes die zich voornamelijk richtten op het stelen van inloggegevens, tonen deze operaties de bereidheid om software-exploitatie te combineren met identiteitsfraude wanneer dat voordelig is.
Operationele betekenis
Succesvolle exploitatie bood aanvallers de volgende mogelijkheden:
- Leg een eerste basis.
- Toegang tot de identiteitsinfrastructuur van de onderneming.
- Oogstgegevens.
- Vergroot de toegang tot verbonden SaaS-omgevingen.
- Gevoelige institutionele gegevens exfiltreren.
Hoewel de exploitatieactiviteiten beperkter lijken dan de identiteitsgerichte campagnes van de groep, illustreren ze de operationele flexibiliteit en het vermogen om nieuw ontdekte kwetsbaarheden te integreren in bestaande inbraakprocessen.
Intelligentiebeoordeling
Uit de huidige gegevens blijkt dat software-exploitatie een aanvulling is op, en geen vervanging vormt voor, de door de groep geprefereerde, op identiteit gerichte aanvalsmethode.
Organisaties zouden daarom moeten vermijden om kwetsbaarheidsbeheer en identiteitsbeveiliging als onafhankelijke verdedigingsdisciplines te beschouwen.
Anodot Supply Chain-campagne (2026)
Overzicht
Een van de technisch meest significante campagnes die aan ShinyHunters worden toegeschreven, betrof het compromitteren van authenticatietokens die gekoppeld waren aan het cloudanalyseplatform Anodot.
In plaats van rechtstreeks slachtoffers aan te vallen, zouden de aanvallers zich hebben gericht op vertrouwde authenticatiemechanismen die indirecte toegang tot meerdere klantomgevingen mogelijk maakten.
Operationele methodologie
Volgens openbare berichten hebben aanvallers authenticatietokens bemachtigd waarmee ze permanente toegang konden krijgen tot klantomgevingen die geïntegreerd waren met het getroffen platform.
Het bezit van geldige authenticatietokens verminderde de operationele complexiteit aanzienlijk, omdat aanvallers zich konden authenticeren als vertrouwde services in plaats van als gestolen gebruikers.
Deze campagne illustreert de toenemende aantrekkelijkheid van softwareleveringsketens en cloudserviceproviders als drijvende krachten achter financieel gemotiveerde cybercriminaliteit.
Intelligentiebeoordeling
Inbreuken op de toeleveringsketen bieden aanvallers verschillende voordelen:
- Gelijktijdige toegang tot meerdere organisaties.
- Lagere operationele overheadkosten.
- Toegenomen aantal slachtoffers.
- Grotere mogelijkheden om inkomsten te genereren.
- Lagere kans op onmiddellijke detectie.
Naarmate organisaties de integratie van SaaS verder uitbreiden, wordt de bescherming van langdurige authenticatietokens en service-identiteiten steeds belangrijker.
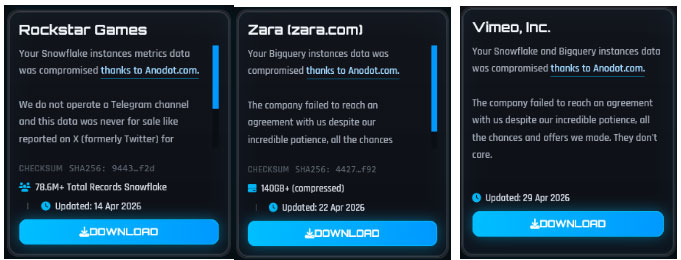
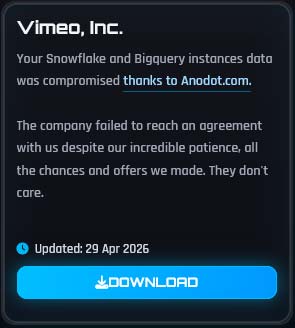
Afbeelding: Slachtoffers van de Anodot-toeleveringsketenaanval, vermeld op DLS door Shinyhunters.
Campagne-evolutie
Een vergelijking van recente campagnes laat een consistente evolutie zien in de operationele strategie van ShinyHunters.
| Jaar | Primaire focus | Eerste toegang | Hoofddoel |
| 2020 | Datalekken | Webapplicatiecompromis | Gegevensdiefstal |
| 2022 | Databrokerage | Diefstal van inloggegevens | Ondergrondse verkoop |
| 2024 | Sneeuwvlok | Infostealer-inloggegevens | Clouddatadiefstal |
| 2025 | Salesforce | Vishing en identiteitsmisbruik | SaaS-data-exfiltratie |
| 2026 | Onderwijs en toeleveringsketen | Identiteit + Exploitatie van kwetsbaarheden | Grootschalige afpersing |
Deze ontwikkeling toont een toenemende operationele verfijning en een duidelijke verschuiving naar identiteitsgestuurde cloudinbraken aan.
Beoordeling van dreigingsinformatie
ShinyHunters is uitgegroeid van een conventionele datalekgroep tot een volwaardige, op de cloud gerichte cybercriminele organisatie die in staat is om identiteitssystemen van bedrijven, SaaS-platforms en vertrouwde cloudrelaties te exploiteren. In plaats van te vertrouwen op eigen malware of destructieve ransomware, behaalt de groep operationeel succes door middel van social engineering, het compromitteren van inloggegevens, misbruik van authenticatie en snelle data-exfiltratie.
De campagnes van de groep weerspiegelen bredere trends binnen financieel gemotiveerde cybercriminaliteit, waarbij identiteit het belangrijkste aanvalsoppervlak is geworden en clouddiensten zowel schaalvoordelen als operationele camouflage bieden. De voortdurende aanpassing van de groep na acties van de wetshandhaving, de uitbreiding naar aanvallen op de toeleveringsketen en de nadruk op cloud-native omgevingen wijzen erop dat organisaties toekomstige campagnes kunnen verwachten die verder zullen inspelen op gefedereerde identiteit, bevoorrechte toegang en SaaS-integratie.
Beveiligingsspecialisten zouden daarom prioriteit moeten geven aan identiteitsgerichte monitoring, gedragsanalyse, cloudtelemetrie en correlatie tussen platforms, boven traditionele detectiestrategieën die zich richten op malware. Continue monitoring van authenticatieafwijkingen, activiteit van bevoorrechte accounts, OAuth-toestemmingen en grootschalige data-toegangsgebeurtenissen blijft essentieel voor het detecteren van operaties zoals die van ShinyHunters, voordat er sprake is van significante data-exfiltratie.
Detectie en dreigingsopsporing
Detectieoverzicht
In tegenstelling tot traditionele ransomwaregroepen voert ShinyHunters vaak aanvallen uit zonder malware te installeren of de systemen van slachtoffers te versleutelen. In plaats daarvan misbruikt de groep legitieme inloggegevens, vertrouwde clouddiensten en identiteitsplatformen van bedrijven om hun doelen te bereiken. Hierdoor is het voor organisaties die voornamelijk vertrouwen op op signaturen gebaseerde endpointdetectie onwaarschijnlijk dat ze een inbreuk in een vroeg stadium herkennen.
Effectieve detectie vereist het correleren van identiteitstelemetrie, cloudactiviteit, SaaS-auditlogboeken, endpointgebeurtenissen en netwerkmetadata om gedragsafwijkingen te identificeren die wijzen op misbruik van inloggegevens en grootschalige data-exfiltratie.
Mogelijkheden voor identiteitsgebaseerde detectie
Omdat geldige inloggegevens het geprefereerde toegangsmechanisme van de groep blijven, moet identiteitstelemetrie worden beschouwd als de primaire bron voor detectie.
SOC-teams moeten letten op:
- Authenticatie vanuit voorheen onbekende geografische locaties.
- Onmogelijke reisgebeurtenissen.
- Inlogpogingen vanaf anonimiseringsdiensten of residentiële proxynetwerken.
- Meerdere mislukte authenticatiepogingen gevolgd door succesvolle aanmeldingen.
- Ongeplande MFA-aanmeldings- of resetverzoeken.
- Nieuwe apparaatregistraties voor gebruikers met beheerdersrechten.
- Onverwachte authenticatie voor SaaS-applicaties buiten de normale kantooruren.
- Overmatig aantal mislukte authenticatiepogingen bij identiteitsaanbieders.
- Toestemming voor OAuth-applicaties verleend door ongebruikelijke gebruikers of beheerders.
- Serviceaccountverificatie vanaf ongebruikelijke locaties.
Relevante telemetrie
- Aanmeldingslogboeken van Microsoft Entra ID
- Okta-systeemlogboeken
- Auditlogboeken van Google Workspace
- Duo-authenticatielogboeken
- Ping-identiteitslogboeken
- AWS IAM-identiteitscentrum
- Azure AD-identiteitsbeveiliging
- Google Cloud Identity
Mogelijkheden voor het detecteren van wolken
ShinyHunters richt zich steeds vaker op cloudgebaseerde applicaties waar traditionele endpoint-zichtbaarheid beperkt is.
Organisaties dienen het volgende in de gaten te houden:
- Massale database-export.
- Uitvoering van grote SQL-query’s.
- Snelle inventarisatie van cloudopslag.
- Het creëren van tijdelijke banen in de exportsector.
- Plotselinge toename van het downloadvolume.
- Authenticatie van onbekende autonome systemen (ASN’s).
- API-aanroepen komen niet overeen met historisch gebruikersgedrag.
- Administratieve wijzigingen die van invloed zijn op het authenticatiebeleid.
- Onverwachte gebeurtenissen bij het genereren van tokens.
Relevante telemetrie
- Snowflake-toegangsgeschiedenis
- AWS CloudTrail
- Microsoft Defender voor cloud-apps
- Auditlogboeken van Google Cloud
- Salesforce-gebeurtenismonitoring
- Oracle Cloud-auditlogboeken
Mogelijkheden voor eindpuntdetectie
Hoewel de inzet van malware ongebruikelijk is, blijft endpoint-telemetrie waardevol voor het identificeren van diefstal van inloggegevens en browsergebaseerde aanvallen.
SOC-analisten moeten letten op:
- Toegang tot de inloggegevensopslag van de browser.
- Pogingen tot het lekken van inloggegevens.
- Bijzondere browserextensies.
- Diefstal van browsersessiecookies.
- Nieuwe tools voor beheer op afstand.
- Ongeautoriseerde PowerShell-uitvoering.
- Wijziging van het browserprofiel.
- Behoud van gegevens via geplande taken of opstartmappen.
Relevante telemetrie
- Microsoft Defender voor eindpunten
- CrowdStrike Falcon
- SentinelOne
- VMware Carbon Black
- Elastic Defense
Mogelijkheden voor netwerkdetectie
Omdat aanvallers voornamelijk communiceren met legitieme cloudproviders, moeten netwerkgebaseerde detectiemethoden zich richten op afwijkingen in plaats van op kwaadaardige bestemmingen.
Monitor voor:
- Grote uitgaande gegevensoverdrachten naar vertrouwde cloudservices.
- Zeldzame SaaS-bestemmingen.
- Authenticatie via TOR-uitgangsknooppunten.
- Residentiële proxy-infrastructuur.
- Meerdere cloud-aanmeldingen vanuit verschillende landen.
- Plotselinge pieken in versleuteld uitgaand verkeer.
Aanbevelingen voor het opsporen van bedreigingen
Bij het opsporen van bedreigingen moet de nadruk liggen op gedragsanalyse in plaats van op het matchen van IOC’s (Indicators of Confidence).
Opsporing 1 — Verdachte identiteitsactiviteit
Identificeer gebruikers die het volgende vertonen:
- Reizen is onmogelijk.
- Meerdere MFA-resetpogingen.
- Nieuwe apparaatregistratie.
- Meerdere cloudauthenticaties.
- Inloggen via anonieme VPN-providers.
Jacht 2 — Wolkentelling
Zoeken naar:
- Overmatig aantal API-aanroepen.
- Database-enumeratie.
- Lijst met opbergbakken.
- Metadataverzameling.
- Grote SQL-query’s.
Jacht 3 — SaaS-data-exfiltratie
Identificeren:
- Bulkexport.
- Ongebruikelijk grote downloads.
- Administratieve export.
- API-activiteit met een hoog volume.
- Aanmaken van een gecomprimeerd archief.
Jacht 4 — Misbruik van OAuth
Monitor:
- Nieuw geregistreerde aanvragen.
- Nieuwe OAuth-toestemmingsverleningen.
- Vernieuwingstokens met een lange levensduur.
- Te veel gedelegeerde machtigingen.
- Onverwachte administratieve goedkeuringen.
Jacht 5 — Misbruik van inloggegevens
Zoek naar:
- Het wachtwoord wordt direct na het inloggen gereset.
- Meerdere authenticatiepogingen.
- Authenticatie met behulp van gecompromitteerde apparaten.
- Hergebruik van inloggegevens op verschillende SaaS-platformen.
MITRE ATT&CK-mapping
| ATT&CK-tactiek | Techniek | Waargenomen activiteit |
| Verkenning | T1589 | Verzamel informatie over de identiteit van het slachtoffer. |
| Verkenning | T1592 | Verzamel informatie over slachtofferorganisaties. |
| Hulpbronnenontwikkeling | T1586 | Rekeningen verkrijgen |
| Eerste toegang | T1566 | Phishing |
| Eerste toegang | T1078 | Geldige accounts |
| Toegang tot inloggegevens | T1056 | Inloggegevens verzamelen |
| Toegang tot inloggegevens | T1556 | Authenticatieproces wijzigen |
| Ontdekking | T1087 | Accountontdekking |
| Ontdekking | T1069 | Permission Group Discovery |
| Ontdekking | T1018 | Systeemdetectie op afstand |
| Verzameling | T1213 | Gegevens uit informatiearchieven |
| Verzameling | T1530 | Gegevens uit cloudopslag |
| Exfiltratie | T1020 | Geautomatiseerde exfiltratie |
| Exfiltratie | T1567 | Exfiltratie via webservices |
| Invloed | T1657 | Financiële diefstal / afpersing (Operationeel doel) |
Defensieve aanbevelingen
Identiteitsbeveiliging
Organisaties dienen:
-
- Dwing phishingbestendige MFA af.
- Schakel waar mogelijk authenticatie via sms uit.
- Monitor het authenticatierisico continu.
- Implementeer beleidsregels voor voorwaardelijke toegang.
- Schakel de oude authenticatiemethode uit.
- Beperk beheerdersrechten.
- Controleer de OAuth-machtigingen regelmatig.
Cloudbeveiliging
Beveiligingsteams moeten:
- Voer continu audits uit van cloudidentiteiten.
- Schakel uitgebreide auditregistratie in.
- Monitor overmatig API-gebruik.
- Beperk de geldigheid van authenticatietokens met een lange levensduur.
- Pas het principe van minimale bevoegdheden toe op serviceaccounts.
- Monitor de toegang tot cloudopslag.
- Beoordeel de vertrouwensrelaties tussen huurders.
SOC-aanbevelingen
SOC-teams moeten:
- Koppel identiteits-, eindpunt-, cloud- en netwerktelemetriegegevens aan elkaar.
- Geef prioriteit aan gedragsdetectie boven handtekeningen.
- Stel basiswaarden vast voor gebruikers met beheerdersrechten.
- Monitor de SaaS-beheeractiviteiten.
- Waarschuwing bij abnormale gegevensexport.
- Onderzoek onmiddellijk of een reis onmogelijk is.
Integratie van dreigingsinformatie
Organisaties dienen voortdurend:
- Volg de infrastructuur van ShinyHunters.
- Houd de activiteiten op illegale marktplaatsen in de gaten.
- Bekijk de recent gepubliceerde slachtofferverklaringen.
- Leg een verband tussen gelekte inloggegevens en interne identiteiten.
- De detectieregels bijwerken naar aanleiding van nieuwe campagnerapporten.
Aanbevelingen voor detectie en reactie op Gurucul
Organisaties die Gurucul gebruiken, kunnen de detectie van inbraken in de stijl van ShinyHunters versterken door gebruik te maken van gedragsanalyses in plaats van uitsluitend te vertrouwen op indicatoren van inbreuk.
Aanbevolen gebruiksscenario’s zijn onder andere:
- Detecteer afwijkend authenticatiegedrag via gebruikers- en entiteitsgedragsanalyse (UEBA), waaronder onmogelijke reisroutes, ongebruikelijke inloglocaties en abnormale MFA-resetactiviteit.
- Identiteitsgebeurtenissen correleren tussen Microsoft Entra ID, Okta, Google Workspace, Snowflake, Salesforce, AWS, Azure en andere SaaS-platformen om misbruik van inloggegevens in meerdere fasen te identificeren.
- Identificeer grootschalige datalekken in de cloud door het normale gebruikersgedrag als basislijn vast te stellen en waarschuwingen te genereren bij afwijkingen in het queryvolume, de exportactiviteit en de toegangsfrequentie.
- Detecteer misbruik van bevoorrechte accounts, ongebruikelijke OAuth-toekenningen aan applicaties en buitensporige wijzigingen in machtigingen door middel van platformoverschrijdende gedragscorrelatie.
- Koppel endpoint-, identiteits-, cloud- en netwerktelemetrie aan elkaar in een uniforme aanvalstijdlijn, waardoor analisten de inbraakketens van ShinyHunters kunnen reconstrueren, van verkenning tot data-exfiltratie.
Handhavingsmaatregelen
Ondanks meerdere internationale onderzoeken blijft ShinyHunters blijk geven van operationele veerkracht.
Opvallende acties zijn onder meer:
- 2022-2023: Arrestatie en uitlevering van personen die betrokken zijn bij phishing-operaties die gelinkt zijn aan ShinyHunters.
- 2025: De Franse autoriteiten voerden gecoördineerde operaties uit tegen beheerders die verbonden waren aan BreachForums.
- Oktober 2025: De FBI nam domeinen in beslag die gelieerd waren aan BreachForums, waarmee een belangrijke ondergrondse marktplaats die door financieel gemotiveerde cybercriminelen werd gebruikt, werd ontwricht.
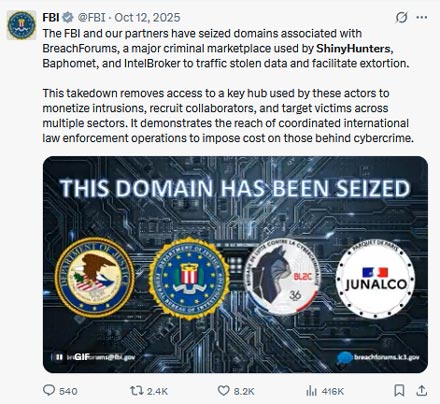
Afbeelding: FBI-aankondiging over de inbeslagname van breachforum-domeinen die werden gebruikt door Shinyhunters en andere actoren.
Hoewel deze operaties delen van het cybercriminele ecosysteem ontwrichtten, wijst het beschikbare bewijsmateriaal erop dat ShinyHunters zich snel aanpaste door minder afhankelijk te worden van gecentraliseerde infrastructuur en over te stappen op gedecentraliseerde communicatie- en verdienmodellen. Deze veerkracht benadrukt hoe moeilijk het is om gevestigde, financieel gemotiveerde cybercriminele groepen permanent te ontwrichten door alleen infrastructuur in beslag te nemen.
Inlichtingenanalyse en toekomstperspectief
ShinyHunters heeft een aanzienlijke transformatie ondergaan: van een exploitant van een marktplaats voor datalekken is het uitgegroeid tot een volwaardige, op de cloud gerichte dader van data-extortion. Deze operationele evolutie weerspiegelt bredere veranderingen in het cybercriminaliteitslandschap, waar identiteitsfraude, misbruik van clouddiensten en SaaS-exploitatie steeds vaker de traditionele, op malware gebaseerde inbraaktechnieken vervangen.
De groep heeft bewezen in staat te zijn om snel nieuwe aanvalsvectoren te integreren, waaronder voice phishing, diefstal van authenticatietokens, cloud-native verkenning en compromittering van de toeleveringsketen. Uit openbare rapporten blijkt ook dat er voortdurend geëxperimenteerd wordt met het exploiteren van softwarekwetsbaarheden wanneer dit een aanvulling vormt op identiteitsgerichte operaties.
In de toekomst zal ShinyHunters zich waarschijnlijk blijven richten op organisaties met een uitgebreide cloudimplementatie, federatieve identiteitsarchitecturen en waardevolle data die in SaaS-omgevingen worden gehost. Een toenemend gebruik van AI-ondersteunde social engineering, een diepere exploitatie van OAuth-ecosystemen, misbruik van lang bestaande service-identiteiten en aanvallen op softwareleveringsketens zijn waarschijnlijke ontwikkelingen.
Beveiligingsprofessionals zouden daarom prioriteit moeten geven aan identiteitsbeveiliging, cloudtelemetrie, gedragsanalyse en continue monitoring van authenticatie- en gegevenstoegangsgebeurtenissen. Organisaties die identiteit als de nieuwe beveiligingsperimeter beschouwen, zullen beter in staat zijn om inbraken zoals die van ShinyHunters te detecteren en in te dammen voordat er significant gegevensverlies optreedt.
Conclusie
ShinyHunters is een van de meest prominente, financieel gemotiveerde cybercriminele groepen die zich momenteel richten op cloudomgevingen van bedrijven. De evolutie van deze groep, van opportunistische datadiefstal naar geavanceerde, op identiteit gebaseerde afpersing, illustreert een bredere verschuiving binnen het cybercriminele ecosysteem naar aanvallen die vertrouwen misbruiken in plaats van technische kwetsbaarheden.
Door social engineering, diefstal van inloggegevens, misbruik van authenticatie en data-exfiltratie via de cloud te combineren, heeft de groep een schaalbaar operationeel model ontwikkeld dat organisaties in diverse sectoren en geografische regio’s kan treffen. De afwezigheid van traditionele malware in veel campagnes bemoeilijkt de detectie verder, waardoor het voor beveiligingsprofessionals noodzakelijk is om identiteitsgerichte monitoring en gedragsanalyse toe te passen.
Naarmate organisaties steeds meer kritieke workloads en gevoelige data migreren naar cloud- en SaaS-platforms, zullen de technieken die ShinyHunters gebruiken waarschijnlijk steeds vaker voorkomen bij cybercriminelen met financiële motieven. Continue monitoring van identiteitsactiviteit, proactieve dreigingsdetectie, uitgebreid inzicht in de cloudomgeving en geïntegreerde detectiemogelijkheden blijven essentieel voor het beperken van de risico’s die deze evoluerende dreiging met zich meebrengt.
Referenties –
https://cloud.google.com/blog/topics/threat-intelligence/expansion-shinyhunters-saas-data-theft
https://cloud.google.com/blog/topics/threat-intelligence/shinyhunters-targets-education-sector-oracle-exploit
https://cloud.google.com/blog/topics/threat-intelligence/unc5537-snowflake-data-theft-extortion
https://www.justice.gov/usao-wdwa/pr/member-notorious-international-hacking-crew-sentenced-prison
https://falconfeeds.io/blogs/french-authorities-dismantle-breachforums-core-team/