FBI roept leden van ShinyHunters op zich te melden na recente arrestatie
 indignatieai-redactie
6 min read
De FBI roept leden van de afpersingsgroep ShinyHunters op zich over te geven nadat de Nederlandse politie een man heeft gearresteerd die volgens het bureau een van de vermeende leiders van de groep is.
“Vandaag hebben onze partners bij de Nederlandse Nationale Politie de arrestatie bekendgemaakt van een van de vermeende leiders van ShinyHunters, een groep die in verband wordt gebracht met cyberaanvallen in de Verenigde Staten, Nederland en de rest van de wereld”, aldus Brett Leatherman, adjunct-directeur van de cyberdivisie van de FBI, in een video die dinsdag werd vrijgegeven.
De Nederlandse politie meldt dat de verdachte een 24-jarige man uit Amsterdam is die op 15 september is aangehouden . Hij wordt ervan verdacht een rol te spelen binnen ShinyHunters en deel uit te maken van een criminele organisatie.
“Na zijn arrestatie op 15 september werd een grote hoeveelheid informatie op zijn laptop gevonden, waaronder details over twee moorden die in het buitenland gepleegd zouden worden”, aldus de Nederlandse politie vandaag.
“Er zijn aanwijzingen dat de verdachte hiervoor de opdracht heeft gegeven.”
De rechtbank Rotterdam heeft dinsdag bepaald dat de verdachte nog minstens 90 dagen in voorarrest blijft. De politie heeft laten weten dat verdere arrestaties niet zijn uitgesloten.
De FBI zegt dat ShinyHunters en de vermeende medeplichtigen sinds vorig jaar bij meer dan 140 organisaties zijn binnengedrongen en minstens 70 miljoen dollar aan afpersingsgeld hebben geïnd.
ShinyHunters richt zich vaak op SSO-accounts van bedrijven , externe leveranciers en cloudgebaseerde SaaS-platformen, zoals Salesforce en Snowflake , om gevoelige gegevens te stelen en slachtoffers vervolgens af te persen met de dreiging deze openbaar te maken.
De waarschuwing van de FBI komt kort nadat ShinyHunters de verantwoordelijkheid opeiste voor een enorm datalek bij het bureau zelf . De cybercriminelen vertelden BleepingComputer dat het lek het gevolg was van misbruik van een zero-day-kwetsbaarheid in Oracle PeopleSoft.
ShinyHunters beweerde tussen de twee en drie terabytes aan gegevens te hebben gestolen uit FBI-systemen, waaronder informatie met betrekking tot diverse interne diensten.
De groep verstrekte later een steekproef van ongeveer 5.000 personeelsdossiers van de FBI aan mediaorganisaties, waaronder BleepingComputer, om hun beweringen te staven.
Hoewel BleepingComputer het aanbod afsloeg, meldde 404 Media dat de gestolen informatie namen en persoonlijke gegevens onthulde van leden van de Remote Operations Unit van de FBI, een geheim team dat betrokken is bij hackoperaties.
Reuters meldde ook dat een deel van het betrokken personeel was toegewezen aan onderzoeken naar China en Rusland, wat zorgen baart over de gevoeligheid van de informatie.
Ondanks de gevoeligheid van de gestolen informatie, heeft ShinyHunters aan BleepingComputer laten weten dat de aanval van de FBI nooit financieel gemotiveerd was, geen afpersingspoging betrof en niet bedoeld was om de gegevens openbaar te maken.
De daders beweren echter dat het gedaan is om een waarschuwing van de FBI te weerleggen , waarin staat dat ShinyHunters-activisten mogelijk hun toegang tot gevoelige informatie overdrijven, slachtoffers en hun familieleden lastigvallen, swatting-aanvallen uitvoeren en valselijk beweren compromitterend materiaal te bezitten.
De FBI kiest nu voor een meer openbare aanpak tegen de groep, waarbij Leatherman zich in de video van dinsdag rechtstreeks tot de overgebleven leden van ShinyHunters richt.
“U hebt gehoord over de arrestatie van uw collega. We zijn ervan overtuigd dat u de afgelopen dagen dingen hebt gezien of gehoord die het publiek niet heeft gezien of gehoord,” aldus Leatherman .
“Andere groepen dachten dat anonimiteit, of hun vrienden, hen zouden beschermen, maar ze hadden het mis. Arrestaties veranderen wie bereid is te praten, en in beslag genomen infrastructuur laat ons zien wie er nog over is.”
Leatherman waarschuwde dat onderzoekers nog steeds informatie verzamelen over degenen die bij de groep betrokken zijn en dat ze actief worden opgespoord.
“Hoe langer je hierin blijft, hoe meer we over je te weten komen. Jij weet hoe je ons kunt bereiken, en wij weten hoe we jou kunnen bereiken. Ik raad je aan om als eerste contact met ons op te nemen, zolang je zelf nog de keuze hebt.”
De Nederlandse politie heeft dinsdag ook verduidelijkt dat de aangehouden verdachte niet vastzat in het kader van het onderzoek naar de datalek bij de Nederlandse telecomprovider Odido door ShinyHunters.
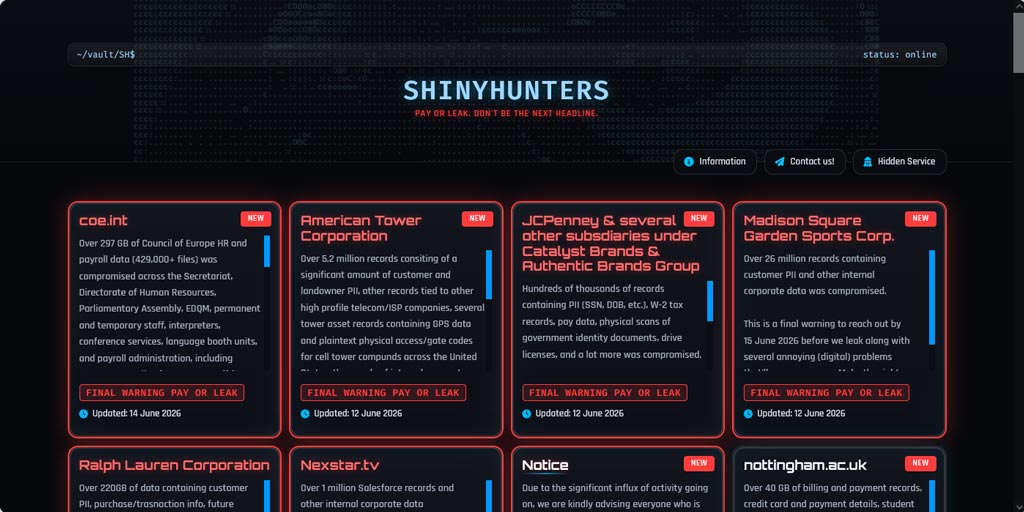
Nederlandse politie bevestigt arrestatie in onderzoek naar hackaanval op ShinyHunters
De Nederlandse politie heeft bevestigd dat een 24-jarige man uit Amsterdam, die eerder deze maand werd aangehouden, vastzit in het kader van een onderzoek naar de hackergroep ShinyHunters.
“Het klopt dat deze maand een 24-jarige man uit Amsterdam is gearresteerd in een onderzoek naar de hackergroep ShinyHunters,” meldde de Politie Landelijke Opsporing en Interventies maandag.
De politie meldt dat de verdachte dinsdag 29 september voor de rechtbank Rotterdam zal verschijnen, waar dan ook meer informatie bekendgemaakt zal worden.
De verdachte is door KrebsOnSecurity en DataBreaches geïdentificeerd als Pepijn van der Stap, een Nederlandse hacker die online voorheen bekend stond als “Umbreon”.
Van der Stap werd eerder in januari 2023 gearresteerd en beschuldigd van het hacken en chanteren van meer dan een dozijn bedrijven in Nederland en wereldwijd.
Hij bekende later schuld en werd veroordeeld tot vier jaar gevangenisstraf, waarvan één jaar voorwaardelijk, gevolgd door een proeftijd van drie jaar met aanvullende voorwaarden.
Volgens DataBreaches werd Van der Stap op 15 september van dit jaar opnieuw gearresteerd toen een tactische eenheid van de Nederlandse politie de woning in Amsterdam die hij met zijn moeder deelde doorzocht en elektronische apparaten in beslag nam.
KrebsOnSecurity meldt dat bronnen die bekend zijn met het onderzoek hebben bevestigd dat de autoriteiten een mogelijke connectie tussen Van der Stap en ShinyHunters onderzoeken.
Het rapport stelt ook dat de “Umbreon”-identiteit die Van der Stap eerder gebruikte, hem in verband kan brengen met ShinyHunters, dat onlangs hetzelfde Pokémon-personage gebruikte bij een recente inbraak bij de FBI en bij het hacken van de dataleksite van de Clop-ransomwarebende .
Van der Stap gebruikte de alias “Umbreon” en Pokémon-afbeeldingen al in 2021 op BreachForums.
Dezelfde Umbreon-figuur verscheen echter ook al een jaar eerder, in 2020, bij een aanval op de HackForums-website , een jaar voordat Van der Stap het “Umbreon”-account aanmaakte.
De Nederlandse politie heeft eerder de stem vrijgegeven van een Nederlandssprekende man die verdacht wordt van betrokkenheid bij de Odido-hack.
De politie meldde dat de man een medewerker van de helpdesk van Odido belde, zich voordeed als een lid van de IT-afdeling van het bedrijf en de medewerker ertoe verleidde inloggegevens en een verificatiecode in te voeren op een nep-inlogpagina. Hierdoor kregen de aanvallers toegang tot interne systemen.
DataBreaches, dat naar eigen zeggen meerdere keren met Van der Stap heeft gesproken, merkte op dat de stem op de opname niet die van hem was. Een goede vriend van Van der Stap zou tot dezelfde conclusie zijn gekomen.
Toen de media navraag deed naar de arrestatie van Van der Stap, ontkende een vertegenwoordiger van ShinyHunters elke connectie met hem.
“Die persoon heeft geen enkele band met ons. Eerlijk gezegd lachen we erom,” vertelde de dader aan BleepingComputer.
Dit is een verhaal in ontwikkeling